BitTool WalletBitTool SignerSegurançaDesenvolvedoresCódigo abertoBaixar
BitTool Signer

Assinatura air-gapped. Para todos.

O BitTool Signer transforma um iPhone ou celular Android extra em um dispositivo de assinatura offline. Suas chaves são criadas e mantidas nesse celular, cada solicitação é decodificada antes de você assinar, e as assinaturas só saem na forma de QR codes.

Zero conexões de rede Código totalmente aberto Grátis
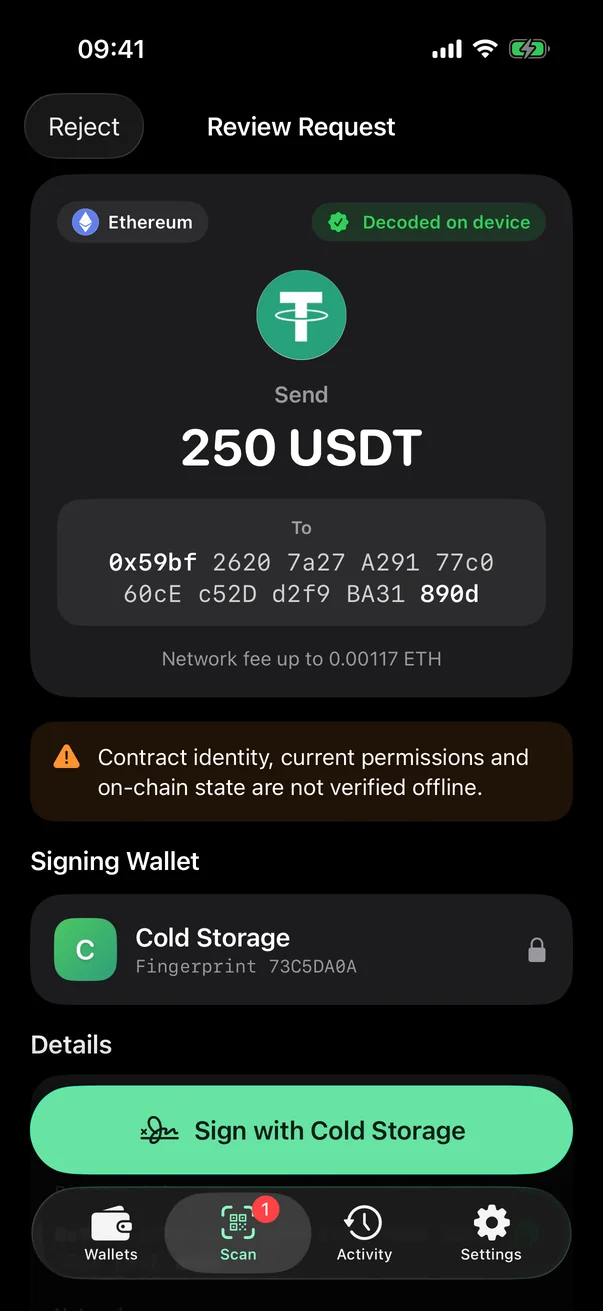
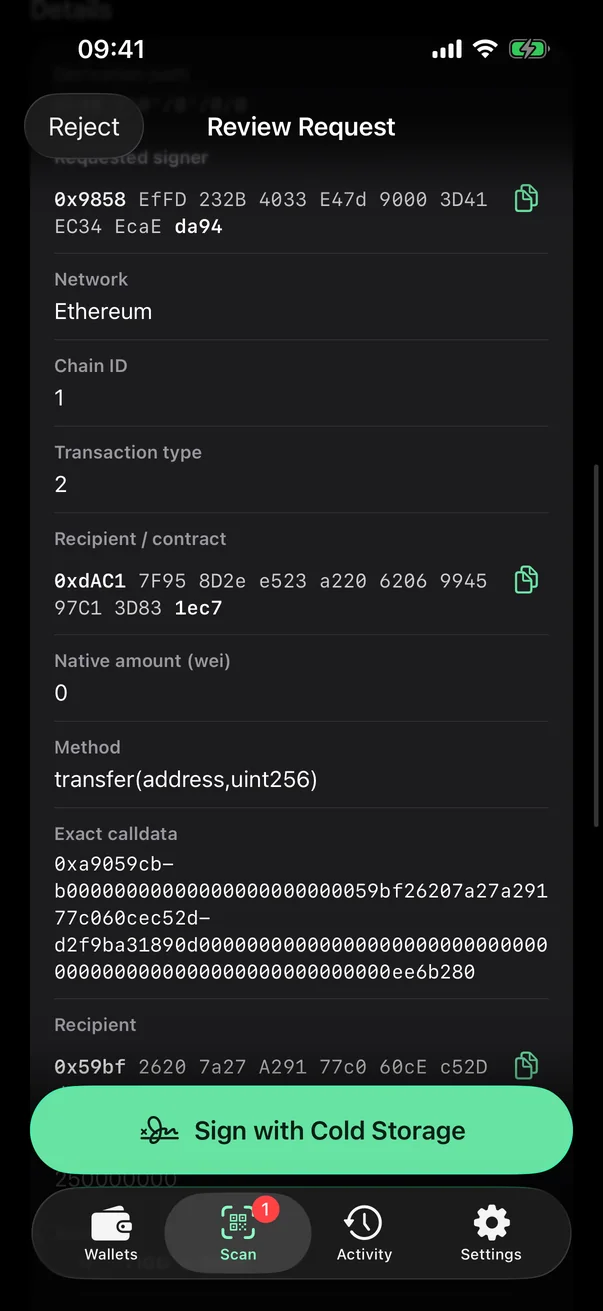
BitTool Signer revisando uma transferência de USDT antes da assinatura
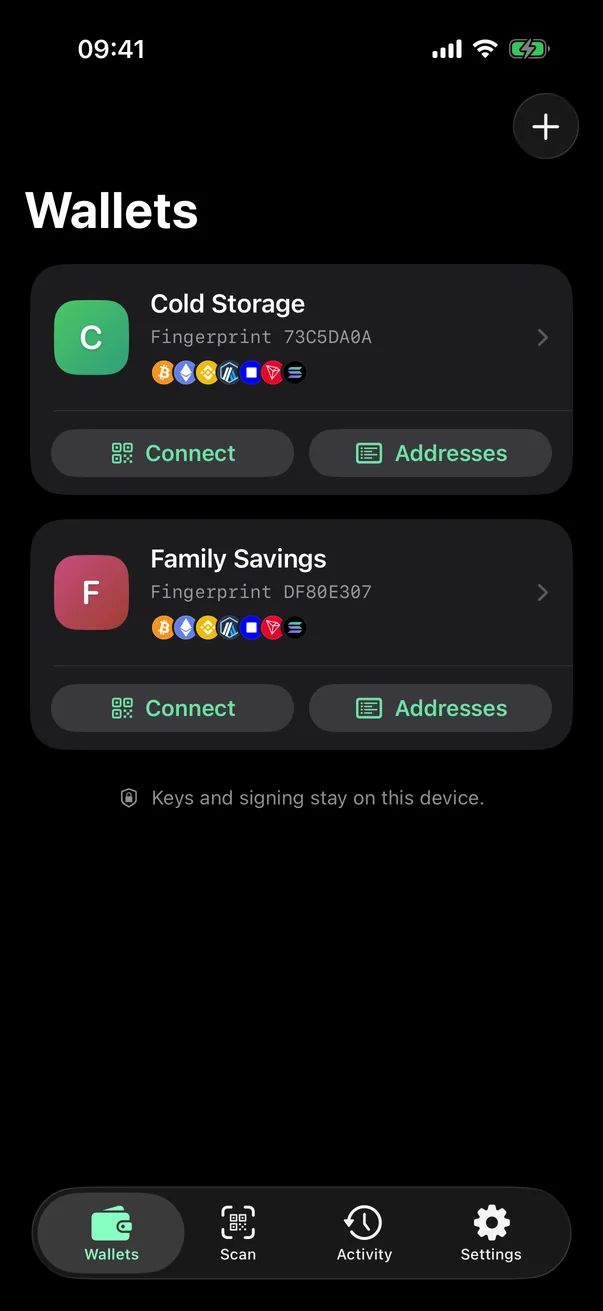
Lista de carteiras do BitTool Signer
Decodificação no aparelhoAntes de você assinar
Modo AviãoFunciona totalmente offline
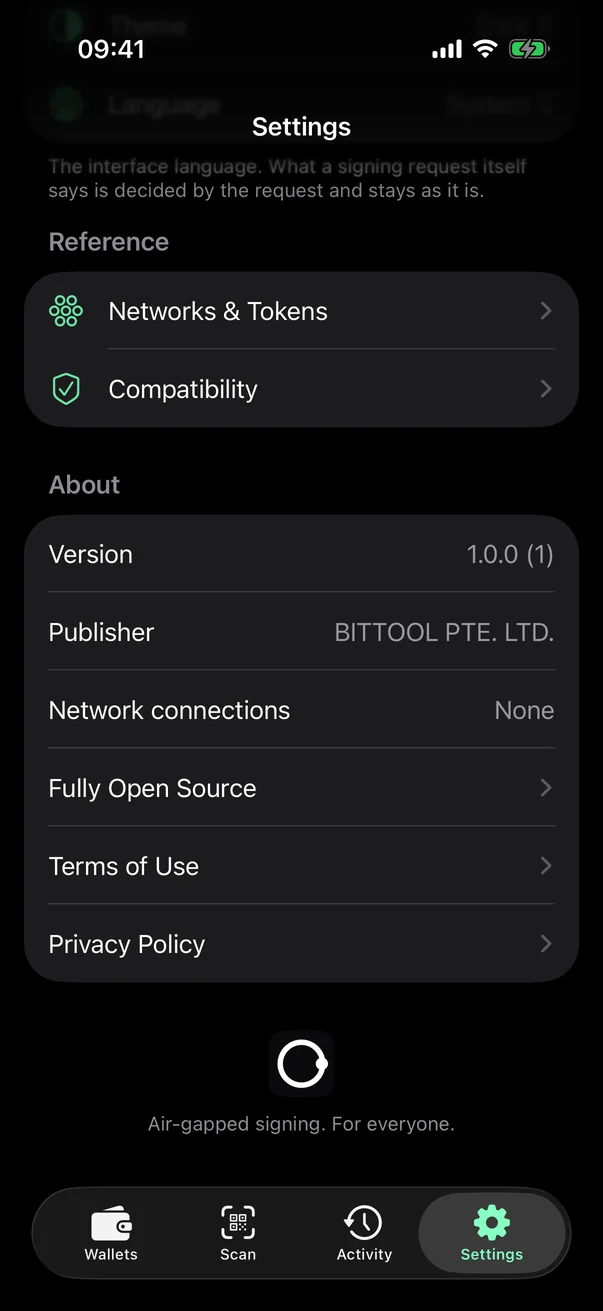
0conexões de rede — o app não contém código de rede
600.000iterações de PBKDF2 protegem cada senha de carteira
2 camadasde AES-256-GCM: sua senha e uma chave que nunca sai deste celular
3.350tokens em 10 redes, reconhecidos totalmente offline
Offline desde a concepção

Feito para nunca ficar online.

O BitTool Signer não tem servidores com os quais se comunicar — nem código para isso. Ele foi feito para funcionar no Modo Avião, em um celular que não faz mais nada.

  • Sem código de redeO app não tem nenhum código de rede e, no Android, nem sequer pede a permissão de Internet, então não consegue enviar nem receber nada.
  • Sem contas, servidores ou sincronização na nuvemNada para cadastrar e nada para sincronizar. Suas carteiras existem apenas neste celular.
  • Fora dos backupsOs arquivos criptografados das carteiras ficam fora dos backups na nuvem e no computador. A frase de recuperação que você anotou é o backup.
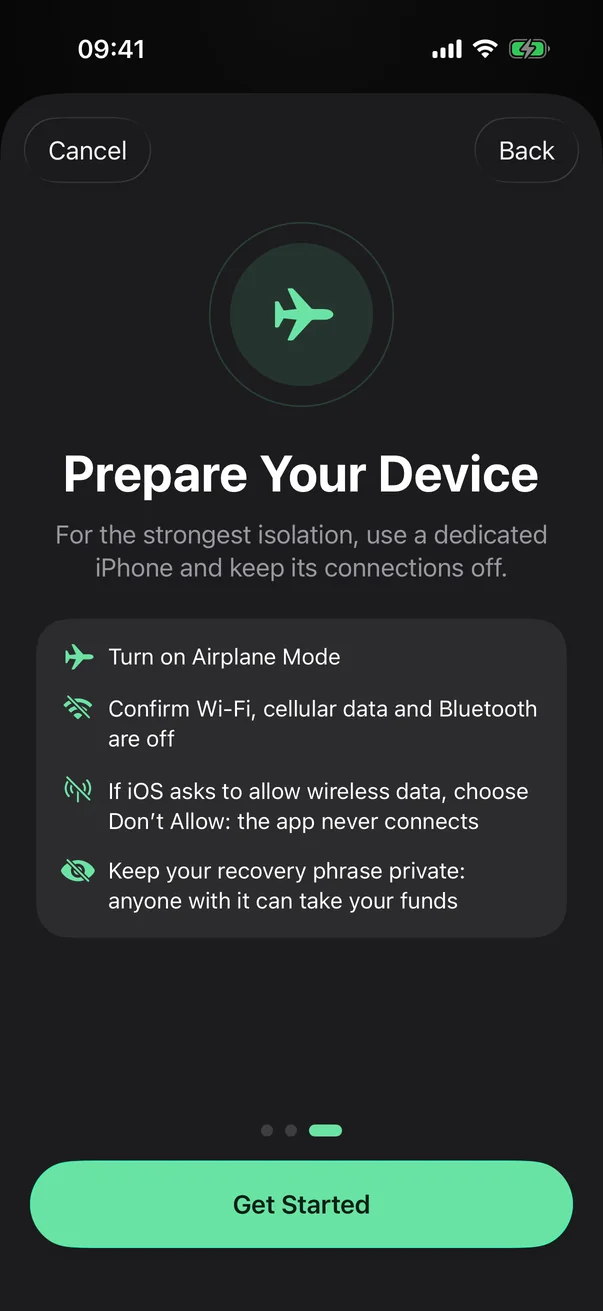
  • Um guia para um aparelho dedicadoEtapas integradas ajudam você a preparar um celular para assinar: Modo Avião ativado e Wi-Fi, dados móveis e Bluetooth desativados.
Configurações do BitTool Signer mostrando que não há conexões de rede
Guia do BitTool Signer para preparar um aparelho offline
Revise antes de assinar

Veja exatamente o que você está aprovando.

Cada solicitação é decodificada no aparelho e associada à carteira que deve assiná-la. Nada é assinado antes que você tenha visto.

  • Decodificação no aparelhoValores, destinatários, contratos e taxas, além dos bytes exatos e de uma impressão digital da solicitação.
  • Avisos em linguagem simplesAprovações ilimitadas, tokens desconhecidos, assinaturas de mensagens e outros sinais de alerta são destacados antes de você continuar.
  • Entende NFTsTransferências, aprovações e anúncios em marketplaces no Seaport, LooksRare, Blur e Solana mostram o que você entrega, o que recebe e quem mais recebe.
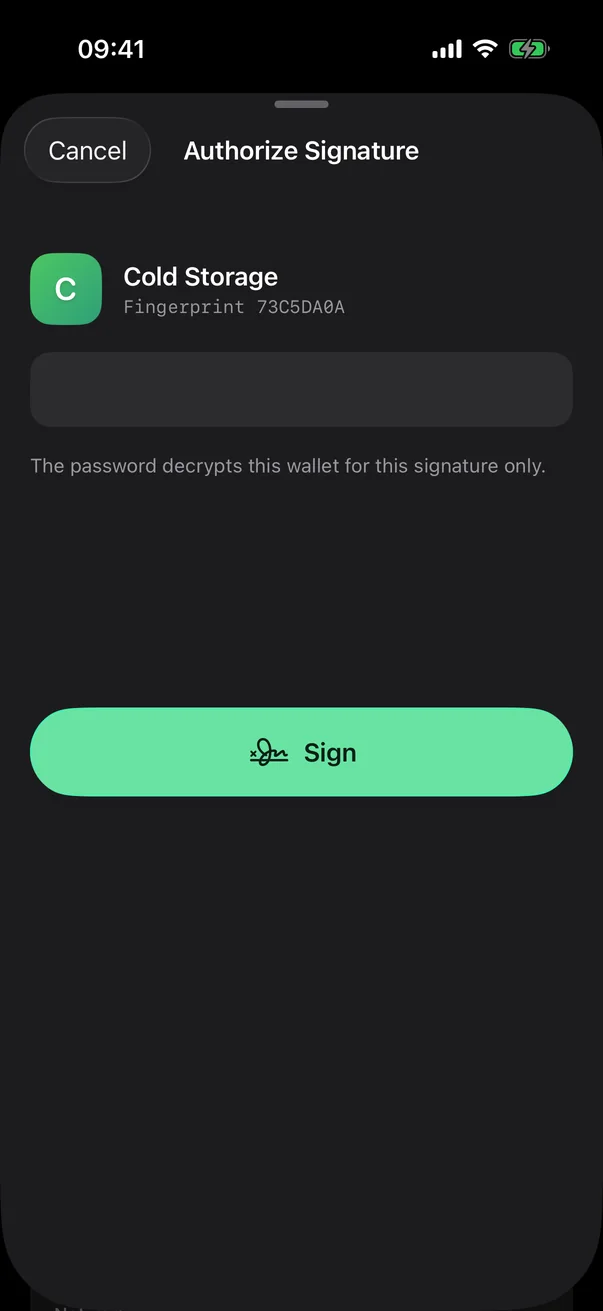
  • Uma senha para cada assinaturaSem desbloqueio global e sem sessões memorizadas. Cada assinatura exige a senha da própria carteira.
Transferência de USDT decodificada no BitTool Signer
Todos os campos da transação, incluindo o calldata exato
Como funciona

Quatro passos. Só QR codes atravessam a barreira.

Faça o pareamento uma única vez com uma carteira somente de visualização, como a BitTool Wallet. Depois disso, toda transação segue o mesmo ciclo simples.

01
Uma vez

Parear

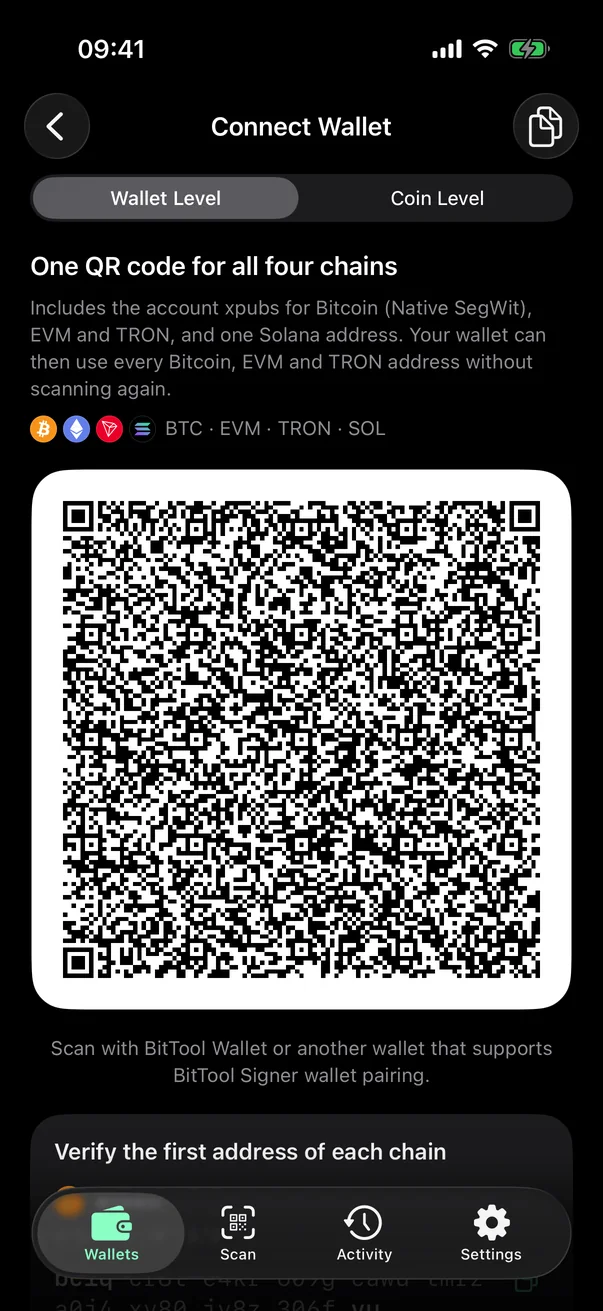
Exiba as chaves públicas da sua carteira em um QR code. Sua carteira somente de visualização as importa para acompanhar os saldos.

QR code de pareamento da carteira
02
Offline

Escanear

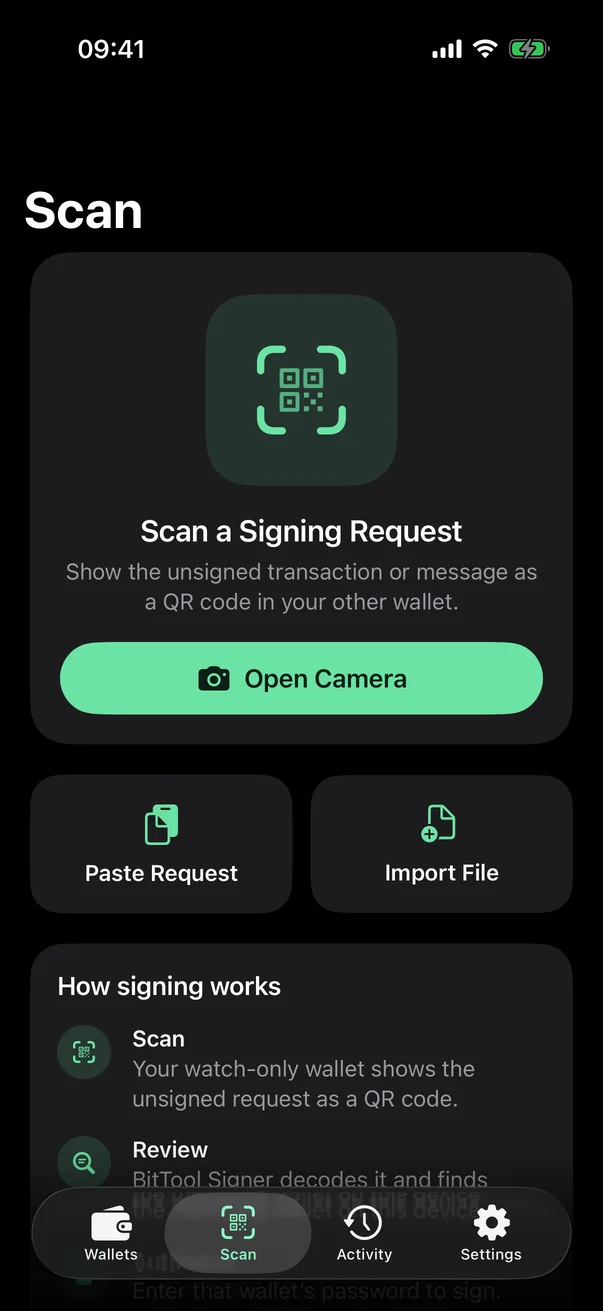
Sua carteira somente de visualização mostra a transação não assinada em um QR code. Escaneie-o com o BitTool Signer.

Leitura de uma solicitação de assinatura
03
Offline

Revisar e autorizar

Confira os detalhes decodificados, confirme a leitura de eventuais avisos e digite a senha da carteira.

Autorização da assinatura com a senha da carteira
04
Offline

Devolver a assinatura

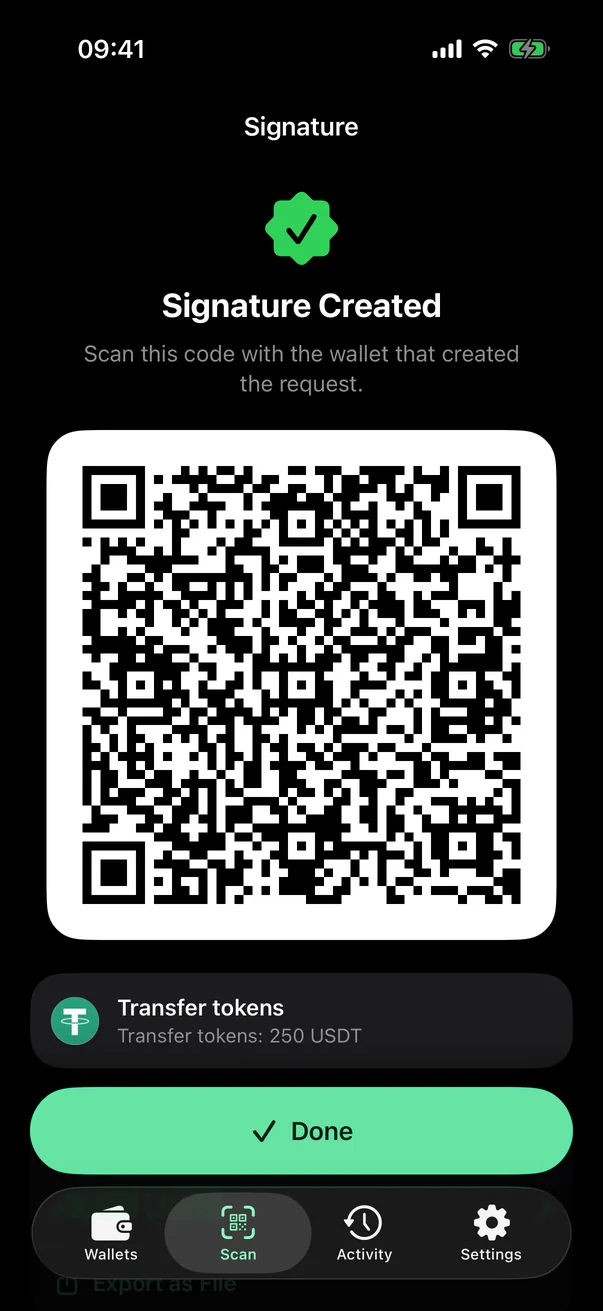
O BitTool Signer exibe a assinatura em um QR code. Escaneie-o de volta na sua carteira para transmitir.

Assinatura exibida em um QR code
Backup

Um backup que respeita o seu segredo.

Sua frase de recuperação é o único caminho de volta a uma carteira. O BitTool Signer ajuda você a anotá-la corretamente — e a mantém oculta o resto do tempo.

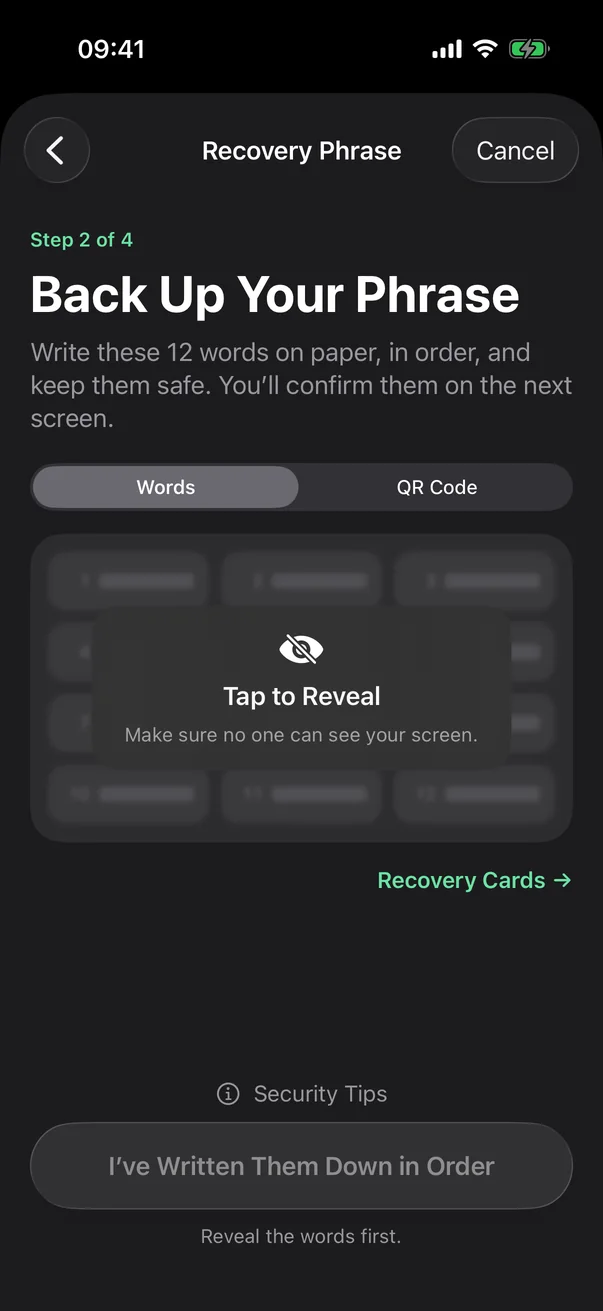
  • Oculta até você tocarPalavras e QR codes ficam ocultos e voltam a se esconder quando você sai da tela, troca de app ou inicia uma gravação.
  • Verificado antes de continuarPreencha as palavras que faltam, na ordem, para ter certeza de que o backup está completo antes de depender dele.
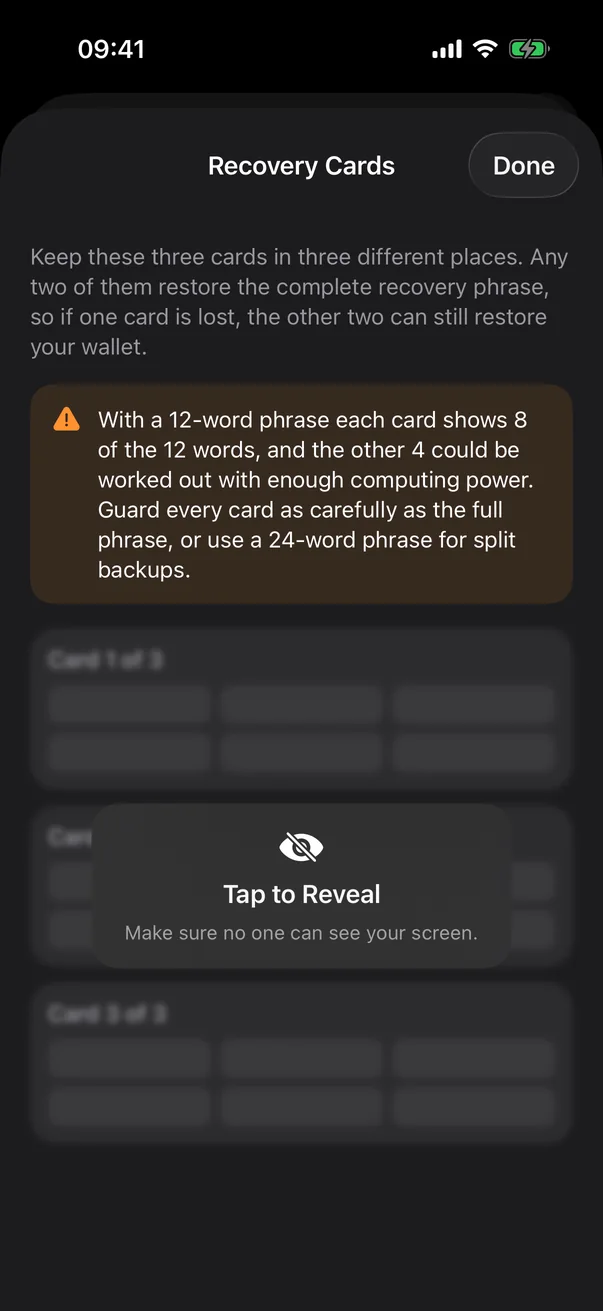
  • Cartões de recuperação, dois de trêsDivida a frase em três cartões e guarde-os em lugares diferentes. Dois quaisquer restauram a carteira.
  • Os dez idiomas do BIP39Importe frases em inglês, chinês, japonês, coreano, espanhol, francês, italiano, tcheco ou português, com validação de checksum.
Frase de recuperação oculta
Cartões de recuperação, dois de três
Dicas de segurança para a frase de recuperação
Redes

Um só aparelho para todas as suas chaves.

Bitcoin com todos os tipos de endereço comuns e multisig, Ethereum e as principais redes EVM, TRON e Solana — tudo a partir de uma única frase de recuperação.

Bitcoin

Native SegWit, Taproot, Nested SegWit e Legacy. Assinatura de PSBT e chaves de cossignatário multisig.

Ethereum e EVM

Ethereum, BNB Chain, Arbitrum e Base. Transações, mensagens pessoais e dados tipados EIP-712.

TRON

TRX e tokens TRC-20, com o índice de endereço que você precisar.

Solana

Transações e mensagens, com os caminhos de derivação Standard, Trust e Legacy.

Compatibilidade

Funciona com as carteiras que você já usa.

O BitTool Signer usa padrões abertos — BC-UR, PSBT e EIP-4527 — e por isso pode ser pareado com a BitTool Wallet e com muitas carteiras populares.

Escaneie para assinarParear + assinar

Importe as chaves do BitTool Signer, envie solicitações por QR code e escaneie as assinaturas de volta.

As quatro redes em um só QR code
BitTool Wallet
Bitcoin
Sparrow BlueWallet Nunchuk Bitcoin Keeper BULL Bitcoin Specter Bitcoin Safe ZEUS
EVM
MetaMask Rabby imToken TokenPocket Ambire
Solana
Solflare Helium Wallet

Somente visualizaçãoVer saldos

Importe um endereço para acompanhar saldos. Essas carteiras não conseguem enviar solicitações de assinatura ao BitTool Signer.

Bitcoin
BlueWallet Electrum
EVM
Rabby TokenPocket OKX Wallet Trust Wallet
Solana
Phantom Backpack Jupiter OKX Wallet TokenPocket
TRON
TronLink TokenPocket OKX Wallet OneKey

Compilado a partir da documentação pública e do código-fonte de cada carteira. Estar na lista não significa endosso nem certificação: as carteiras mudam, então sempre compare o primeiro endereço antes de receber fundos. Nomes e logotipos pertencem aos seus respectivos proprietários.

Sua carteira lê os QR Codes do BitTool Signer? Envie os dados e nós a incluiremos na lista. Qualquer pessoa pode enviar uma carteira, inclusive os próprios desenvolvedores dela.

Enviar uma carteira

Enviar uma carteira

Sua carteira lê os QR Codes do BitTool Signer? Envie os dados e nós a incluiremos na lista. Qualquer pessoa pode enviar uma carteira, inclusive os próprios desenvolvedores dela.

E-mail

Parasupport@bittool.com
AssuntoAdd supported wallet

Inclua pelo menos

  • Nome da carteiraO nome como ele é divulgado.
  • Site oficialO endereço que a própria carteira divulga.
  • Ícone do appUm link para a imagem, ou anexe-a. Um ícone quadrado de pelo menos 512 px.
  • Código-fonteUm link para o repositório, se a carteira for de código aberto.
  • Formatos de QR compatíveisQuais destes a carteira lê: nível de carteira e nível de moeda para Bitcoin, EVM, TRON ou Solana.

Estar na lista não é uma análise nem uma recomendação. Não auditamos as carteiras que nos enviam, e a BitTool não se responsabiliza pelo que acontecer por meio delas.

Revisões de segurança

Revisado antes do lançamento. Publicado na íntegra.

O código-fonte do BitTool Signer 1.0.0 foi examinado por duas revisões de segurança assistidas por IA em cada plataforma, cada uma por conta própria. Nenhuma encontrou problemas de severidade crítica ou alta; as revisões do Android encontraram problemas de severidade média, listados abaixo. Os quatro relatórios estão publicados sem edição, incluindo o que eles não conseguiram verificar.

BitTool Signer para iPhone · versão 1.0.0

Opus 5

19 de outubro de 2026 · tag v1.0.0 · 17 páginas

Autorrevisão
0Crítico 0Alto 0Médio 1Baixo 3Informativo
  • Seis verificações independentes vinculam cada assinatura aos bytes exatos que o usuário revisou, o que foi confirmado executando-as.
  • 4.000 entradas de QR malformadas de propósito, todas recusadas com segurança.
  • O mecanismo de assinatura é recompilado idêntico byte a byte a partir do código-fonte com a tag, e o app não inclui nenhum framework de rede.

Aberto, BaixoA confirmação extra para solicitações de alto risco é imposta pela interface do app, mas ainda não pelo próprio mecanismo. O relatório recomenda corrigir isso na 1.0.1.

Baixe o relatório (PDF)
GPT-6 Astra

18 de outubro de 2026 · relatório R3 · 16 páginas

Terceira rodada
0Crítico 0Alto 0Médio 1Baixo 4Informativo
  • As frases de recuperação vêm do gerador aleatório seguro do iOS. Qualquer erro interrompe a criação da carteira, sem recorrer a uma alternativa fraca.
  • Foi verificado que estão corrigidos o achado de severidade alta da rodada anterior, sobre transações multisig do Safe, e os dois achados de severidade baixa dessa rodada.
  • 210 testes do mecanismo e 177 testes do app passaram; 1.509 casos de mutação do protocolo não mostraram nenhuma anomalia.

Aberto, BaixoUma transação de Bitcoin que queima moedas e também devolve troco pode ser resumida como “todas as saídas voltam para a sua carteira” na tela de resultado e em “Atividade”. A própria tela de assinatura mostra corretamente a queima e o valor dela.

Baixe o relatório (PDF)

BitTool Signer para Android · versão 1.0.0

Opus 5.5

25 de outubro de 2026 · versão publicada 1.0.0 · 8 páginas

Autorrevisão
0Crítico 0Alto 4Médio 9Baixo 11Informativo
  • Não há como contornar a senha, nem como assinar nada além da solicitação revisada e correspondida, nem caminho para extrair a frase de recuperação ou as chaves privadas.
  • Sem permissão de Internet e sem código de rede. As telas ficam fora das capturas de tela e dos Recentes, e backups e transferência entre aparelhos são excluídos.
  • 2.075 testes do app e 217 do mecanismo passaram, e o mecanismo recompilado a partir do código-fonte é idêntico, byte a byte, à cópia dentro do APK.

Aberto, MédioUma mudança de autoridade ou delegação na Solana enviada junto com uma transferência minúscula é resumida como essa transferência (os avisos e a confirmação de risco continuam); o troco em Bitcoin é aceito em qualquer índice de endereço, onde carteiras somente de visualização podem não procurar; e a chave de assinatura das versões ficava na máquina de desenvolvimento. O relatório recomenda corrigir esses três pontos antes que o app proteja carteiras valiosas.

Baixe o relatório (PDF)

GPT-6 Astra

24 de outubro de 2026 · commit anterior à versão e7e71fb · 7 páginas

Revisão de acompanhamento
0Crítico 0Alto 1Médio 1Baixo 1Informativo
  • Três achados anteriores foram confirmados como corrigidos: controles de assinatura e de risco protegidos contra sobreposição, apagamento de segredos quando uma operação é cancelada e retomada de uma leitura de QR interrompida.
  • Só a senha da carteira autoriza uma assinatura; o bloqueio biométrico do app nunca faz isso, e o trabalho pendente é descartado após um cancelamento.
  • 1.616 testes de Android passaram, o mecanismo é recompilado byte a byte e a versão publicada não tem permissão de rede.

Aberto naquela revisãoUma transferência minúscula na Solana podia esconder no resumo uma queima ou uma mudança de autoridade, e uma queima de Bitcoin com troco podia aparecer como "todas as saídas voltam para a sua carteira". O relatório recomendou adiar o lançamento geral para carteiras valiosas. A revisão posterior do Opus 5.5 sobre a versão publicada confirmou a correção dos casos de queima; o caso de mudança de autoridade continua como seu primeiro achado de severidade média.

Baixe o relatório (PDF)

Estas são revisões assistidas por IA, não auditorias de uma empresa de segurança, e as revisões do Opus vêm da mesma família de modelos que escreveu grande parte do código. Os dois apps compartilham o mesmo mecanismo de assinatura, então os achados sobre o mecanismo nas revisões do Android também valem para o app de iPhone. Uma auditoria independente de terceiros ainda não foi feita. Todos os achados e como verificar o mecanismo por conta própria

Código aberto

Não confie. Verifique.

O BitTool Signer é de código aberto nas duas plataformas — os apps, o mecanismo de assinatura offline que eles compartilham e os dados de tokens. Veja o que ele faz com uma frase de recuperação, depois recompile o mecanismo e compare com a cópia que você instalou.

security-model.txt
# BitTool Signer · how a wallet is protected
networknone# no networking code
vault.kdfPBKDF2-HMAC-SHA256# 600,000 rounds
vault.cipherAES-256-GCM# two layers
device.keyKeychain · Keystore# this device only
backupsexcluded# cloud and computer
signingfresh JS context# per request
authorizationper signature# wallet password
app.lockbiometrics# optional
screenhidden# app switcher, recording
clipboardlocal, 2 min# no Handoff

Deixe suas chaves offline hoje mesmo.

Instale o BitTool Signer em um iPhone ou celular Android extra, ative o Modo Avião e faça o pareamento com a BitTool Wallet.

Prefere o APK?

Baixe o BitTool Signer para Android diretamente conosco: para um celular sem Google Play ou para conferir o arquivo antes de instalar. O app nunca se atualiza sozinho; instale cada nova versão do mesmo jeito.

Baixar o APK BitToolSigner-1.0.0-1000001.apk · 20.8 MB
SHA-256 do arquivo APK109dbf5c622ee77672904c34a10229df3c9b0eac45b07096c510b1e1e169c2a4
SHA-256 do certificado de assinaturaaf41ed101765393ae89038eb4c6fc7fa96d930f6fcd76b881437a39b5a9e4631

Confira os dois em um computador antes de instalar: shasum -a 256 mostra o hash do arquivo e apksigner verify --print-certs, o certificado. O certificado nunca muda entre versões, e o Android só instala uma atualização que tenha o mesmo. Depois de instalar, Ajustes › Totalmente de código aberto › Esta versão também o mostra.

Como verificar o APK e seu mecanismo de assinatura
Perguntas frequentes

Sobre o BitTool Signer

O BitTool Signer é uma carteira de hardware?

Não. É um app que mantém suas chaves e as assinaturas em um celular que você controla. Para o máximo de isolamento, use um celular dedicado, que fique sempre no Modo Avião e não seja usado para mais nada — o BitTool Signer foi projetado exatamente para essa configuração.

Do que eu preciso para começar?

Um iPhone com iOS 17 ou posterior e código de acesso, ou um celular Android com Android 8.0 ou posterior e bloqueio de tela, além de uma carteira somente de visualização em outro celular — a BitTool Wallet ou qualquer carteira compatível listada acima. O código de acesso ou o bloqueio de tela é obrigatório porque a chave de criptografia fica no Keychain do iOS ou no Keystore do Android, apenas naquele aparelho.

O BitTool Signer transmite transações?

Não. Ele apenas assina. Sua carteira somente de visualização transmite a transação assinada e mostra a confirmação.

E se eu perder o celular?

Restaure a carteira a partir da sua frase de recuperação em outro aparelho — no BitTool Signer ou em qualquer carteira compatível com BIP39. O arquivo criptografado no celular, propositalmente, não é um backup portátil.

Esqueci a senha da minha carteira. Vocês podem redefini-la?

Nós não podemos, nem ninguém mais, mas você mesmo pode redefini-la com a sua frase de recuperação. Escolha "Importe uma carteira" e digite a frase (e a passphrase BIP39, se você definiu uma): o BitTool Signer reconhece a carteira que já está neste iPhone e oferece "Redefinir a senha". A frase é a prova, então a senha antiga não é necessária. Só a senha muda; a carteira mantém o nome, os endereços, as carteiras pareadas e o histórico.

Por que o iOS pergunta sobre dados sem fio?

Em iPhones vendidos na China continental, o iOS pergunta sobre o acesso a Wi-Fi e dados celulares na primeira vez que qualquer app é aberto. Escolha “Não Permitir”. O BitTool Signer nunca precisa de conexão, e nada deixa de funcionar.

O BitTool Signer foi auditado?

A versão 1.0.0 passou por duas revisões de segurança assistidas por IA em cada plataforma, todas publicadas na íntegra. Nenhuma encontrou problemas de severidade crítica ou alta; os achados de severidade média e baixa estão listados abertamente, inclusive os que continuam abertos. Elas não são auditorias de uma empresa de segurança: uma auditoria independente de terceiros ainda não foi feita.

Google Play ou o APK?

Os dois são o BitTool Signer para Android, publicado por nós. O Google Play instala e atualiza o app para você. O APK serve para um celular sem Google Play ou para conferir o hash do arquivo e o certificado de assinatura antes de instalar; ele nunca se atualiza sozinho. Escolha um: o Android só instala uma atualização sobre uma cópia assinada com o mesmo certificado, então tenha sua frase de recuperação em mãos antes de trocar.

O BitTool Signer coleta algum dado?

Nenhum. Não há cadastro, telemetria, análises, relatórios de falhas nem publicidade — e nem existe código de rede para enviar qualquer coisa. Consulte a política de privacidade do BitTool Signer.