BitTool WalletBitTool SignerSeguridadDesarrolladoresCódigo abiertoDescargar
BitTool Signer

Firma aislada de la red. Para todos.

BitTool Signer convierte un iPhone o teléfono Android de repuesto en un dispositivo de firma sin conexión. Tus claves se crean y se guardan en ese teléfono, cada solicitud se decodifica antes de que firmes y las firmas solo salen como códigos QR.

Cero conexiones de red Totalmente de código abierto Gratis
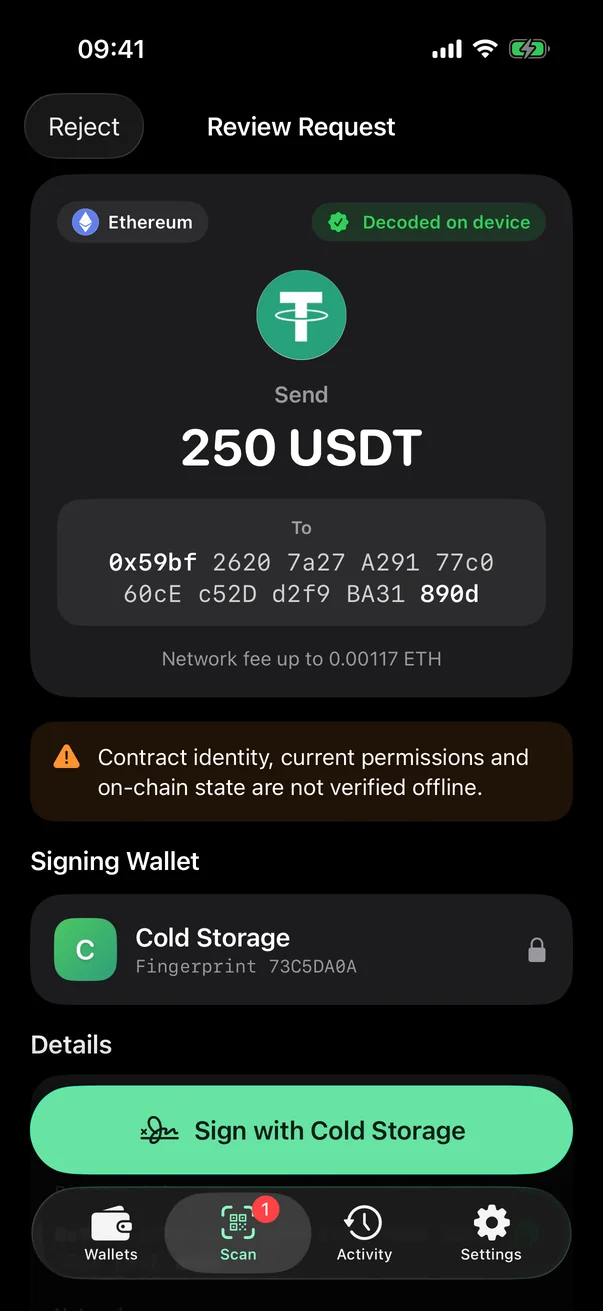
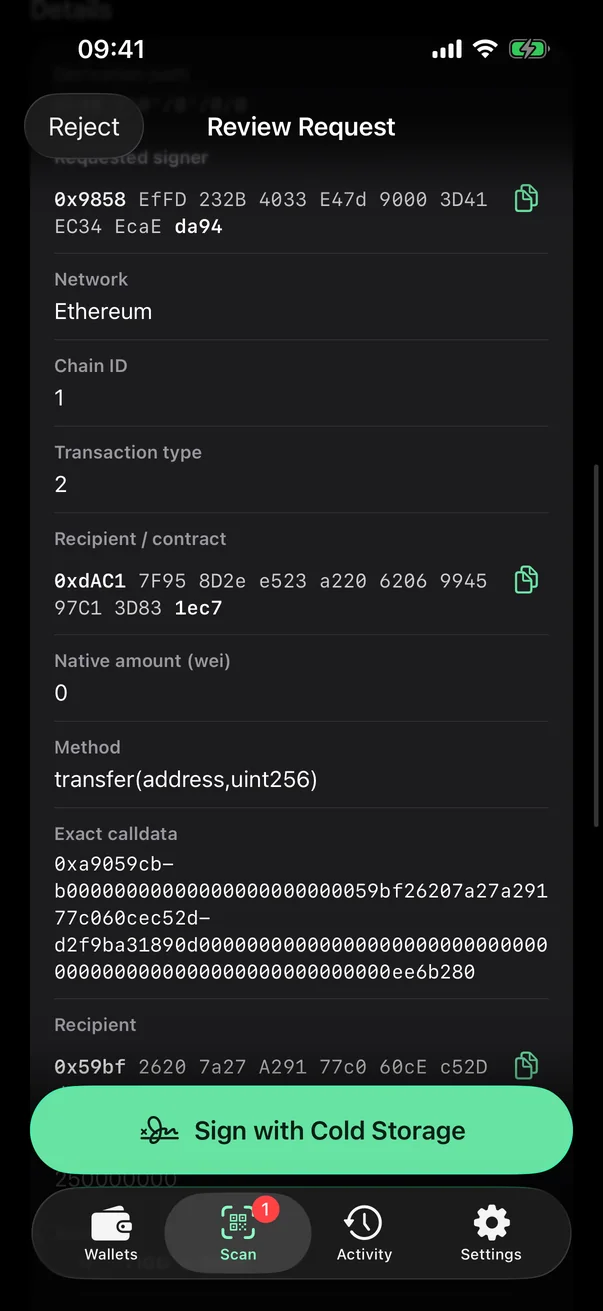
BitTool Signer revisando una transferencia de USDT antes de firmar
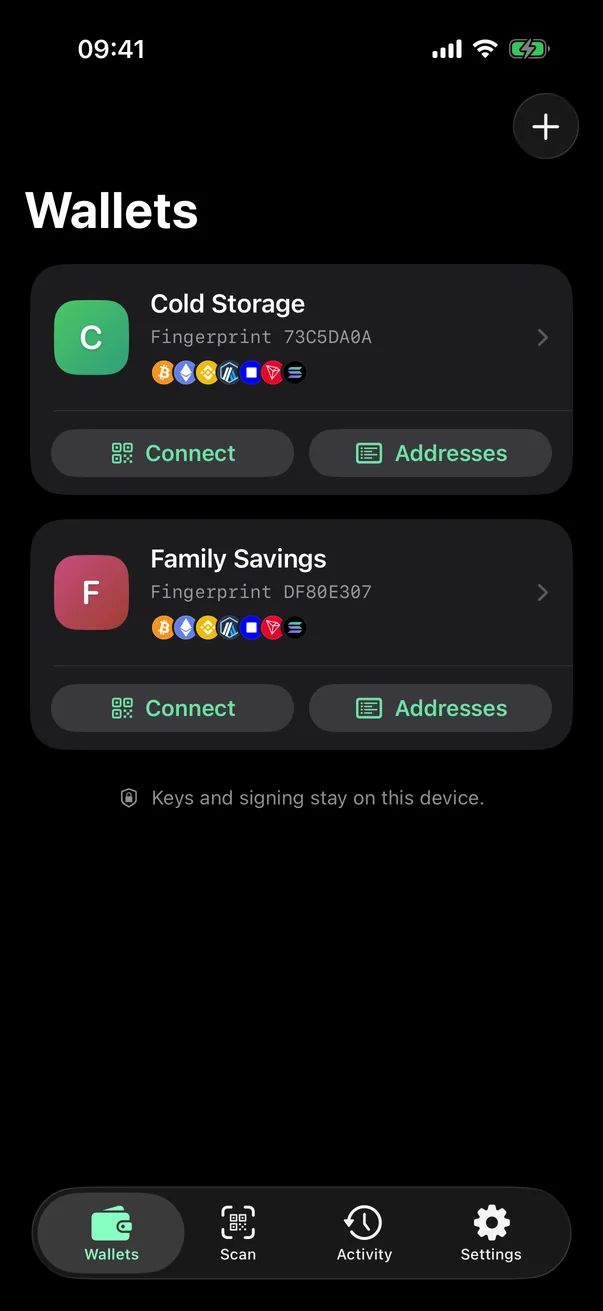
Lista de carteras de BitTool Signer
Decodificado en el dispositivoAntes de firmar
Modo AviónFunciona totalmente sin conexión
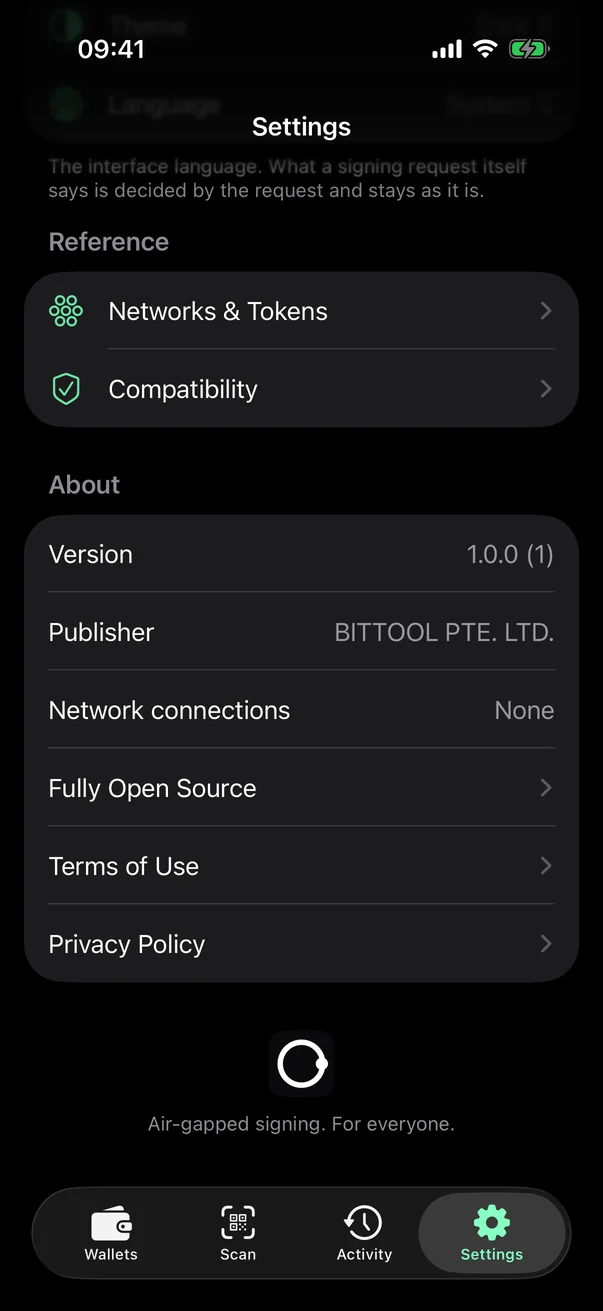
0conexiones de red — la app no contiene código de red
600.000iteraciones de PBKDF2 protegen la contraseña de cada cartera
2 capasde AES-256-GCM: tu contraseña y una clave que nunca sale de este teléfono
3.350tokens en 10 redes, reconocidos totalmente sin conexión
Sin conexión por diseño

Diseñada para no conectarse nunca.

BitTool Signer no tiene servidores con los que comunicarse ni código para hacerlo. Está pensada para funcionar en modo Avión en un teléfono que no se usa para nada más.

  • Sin código de redLa app no contiene código de red y en Android ni siquiera solicita el permiso de Internet, así que no puede enviar ni recibir nada.
  • Sin cuentas, servidores ni sincronización en la nubeNada en lo que registrarte ni nada que sincronizar. Tus carteras solo existen en este teléfono.
  • Fuera de las copias de seguridadLos archivos cifrados de las carteras se excluyen de las copias de seguridad en la nube y en la computadora. Tu copia de seguridad es la frase de recuperación que anotaste.
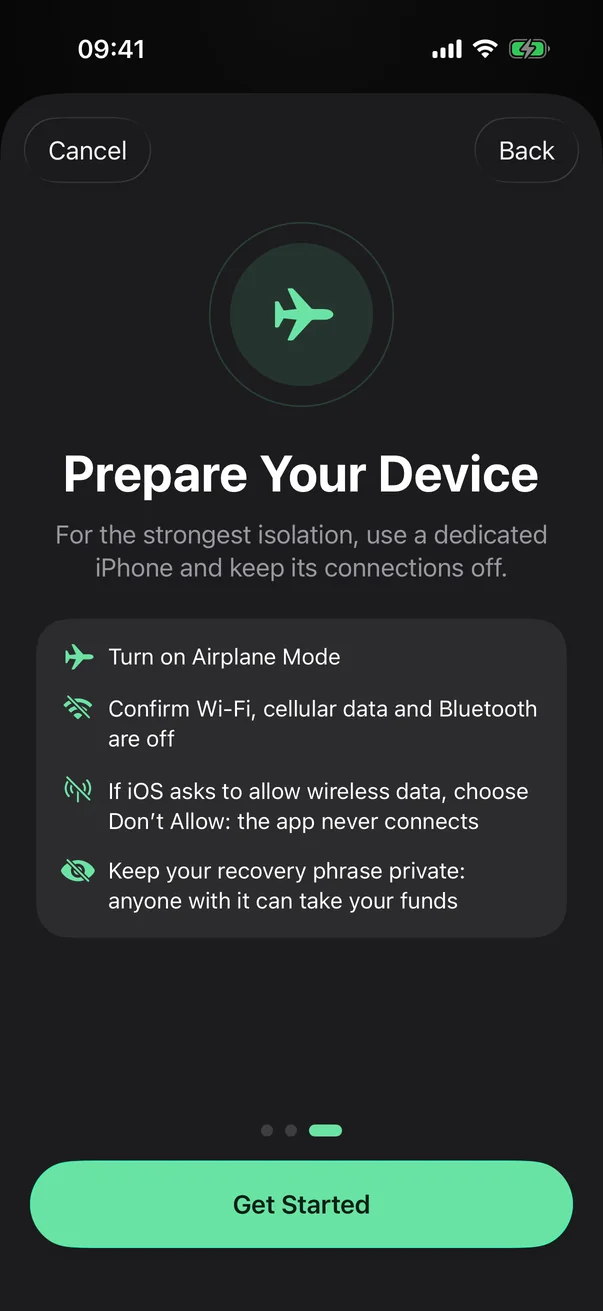
  • Una guía para un dispositivo dedicadoLos pasos integrados te ayudan a preparar un teléfono para firmar: modo Avión activado; Wi-Fi, datos móviles y Bluetooth desactivados.
Ajustes de BitTool Signer sin conexiones de red
Guía de BitTool Signer para preparar un dispositivo sin conexión
Revisa antes de firmar

Mira exactamente lo que estás aprobando.

Cada solicitud se decodifica en el dispositivo y se asocia con la cartera que debe firmarla. No se firma nada hasta que lo hayas visto.

  • Decodificado en el dispositivoMontos, destinatarios, contratos y comisiones, además de los bytes exactos y una huella digital de la solicitud.
  • Advertencias en lenguaje claroLas aprobaciones ilimitadas, los tokens desconocidos, las firmas de mensajes y otras señales de alerta se destacan antes de que continúes.
  • Entiende los NFTLas transferencias, aprobaciones y publicaciones en marketplaces de Seaport, LooksRare, Blur y Solana muestran lo que das, lo que recibes y quién más recibe algo.
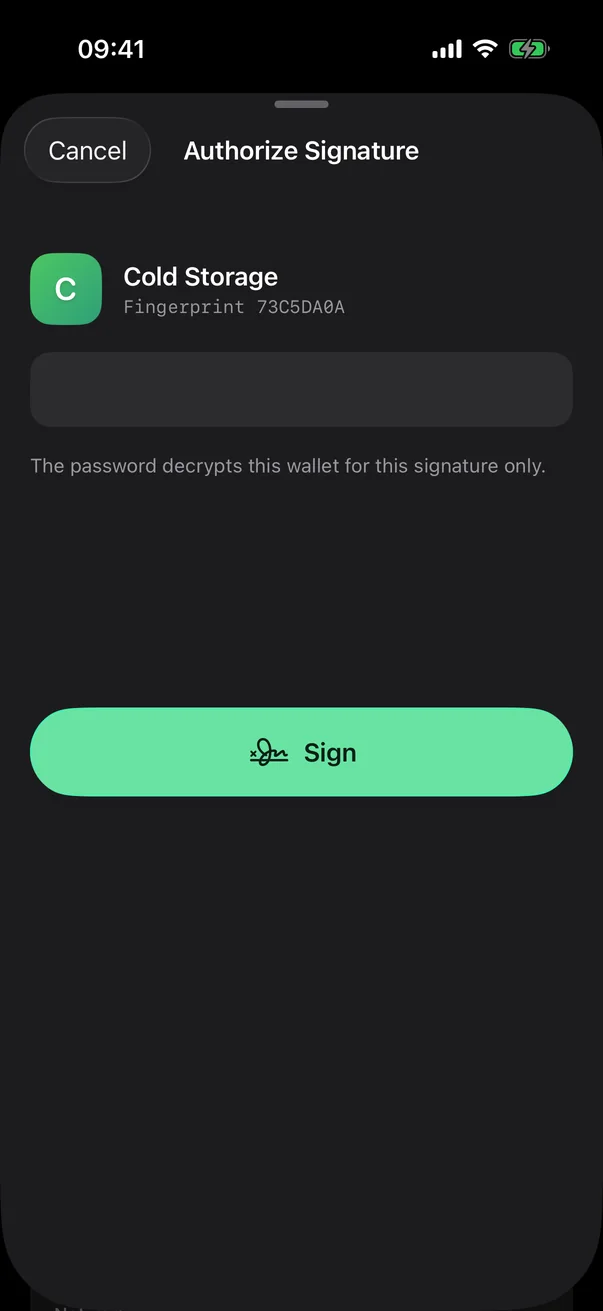
  • Una contraseña para cada firmaSin desbloqueo global ni sesiones recordadas. Cada firma requiere la contraseña propia de esa cartera.
Transferencia de USDT decodificada en BitTool Signer
Todos los campos de la transacción, incluido el calldata exacto
Cómo funciona

Cuatro pasos. Solo los códigos QR cruzan la barrera.

Vincula la app una sola vez con una cartera de solo lectura, como BitTool Wallet. A partir de ahí, cada transacción sigue el mismo ciclo sencillo.

01
Una vez

Vincula

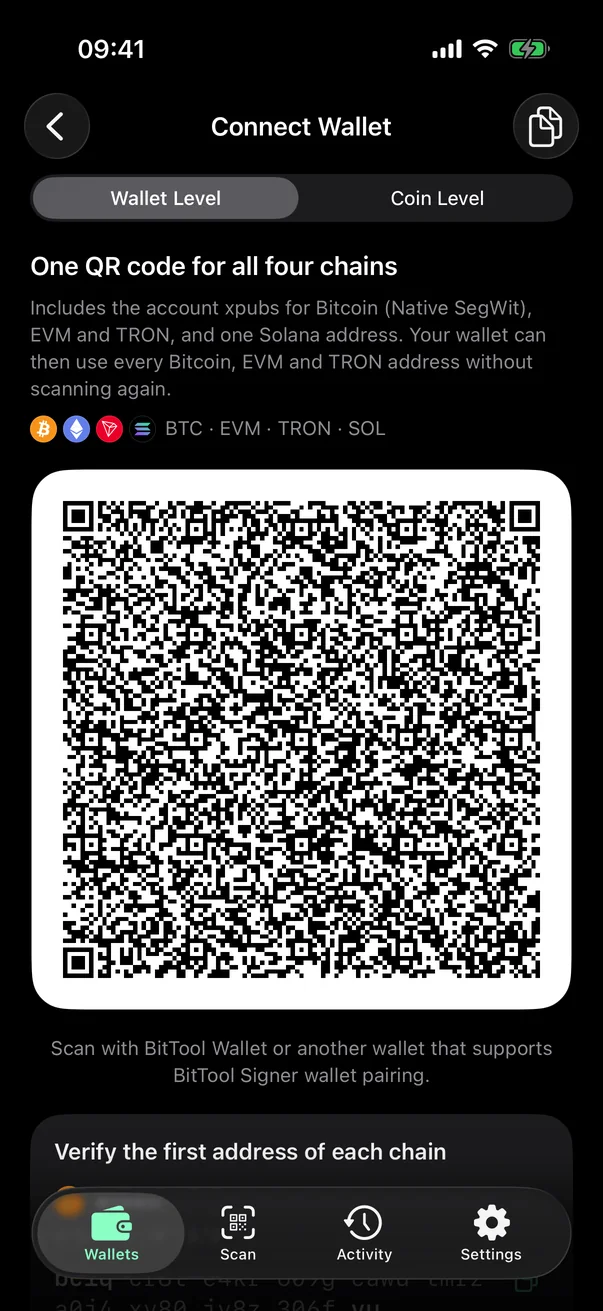
Muestra las claves públicas de tu cartera como código QR. Tu cartera de solo lectura las importa para seguir los saldos.

Código QR de vinculación a nivel de cartera
02
Sin conexión

Escanea

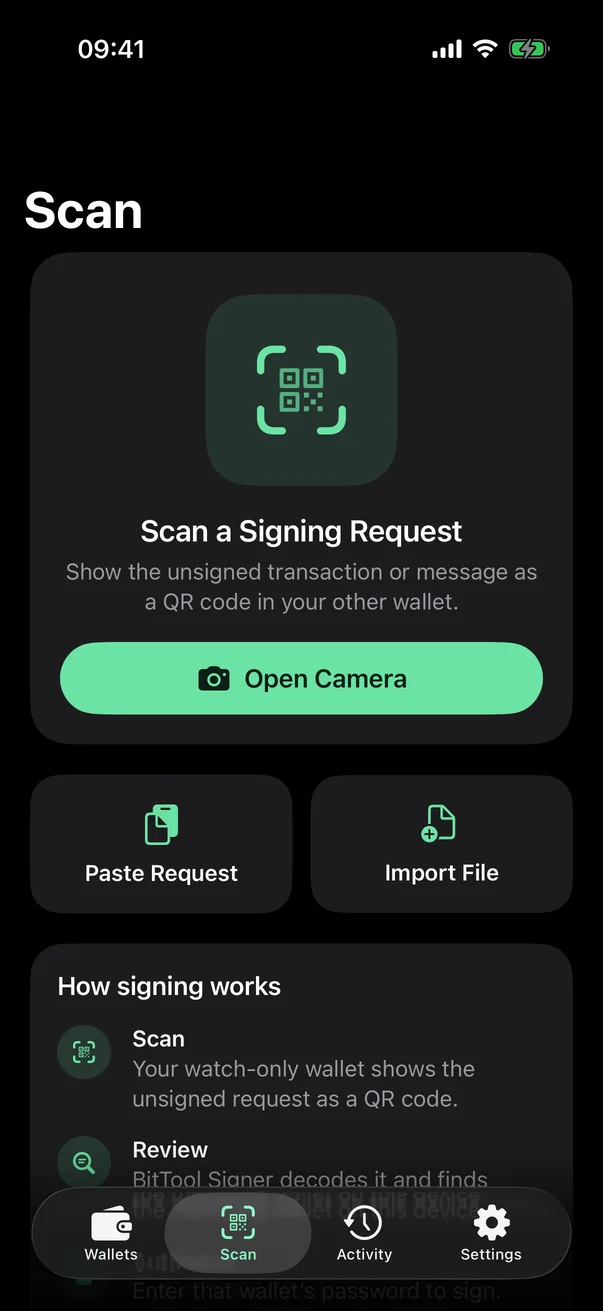
Tu cartera de solo lectura muestra la transacción sin firmar como código QR. Escanéalo con BitTool Signer.

Escanear una solicitud de firma
03
Sin conexión

Revisa y autoriza

Revisa los detalles decodificados, confirma que leíste las advertencias e ingresa la contraseña de la cartera.

Autorizar la firma con la contraseña de la cartera
04
Sin conexión

Devuelve la firma

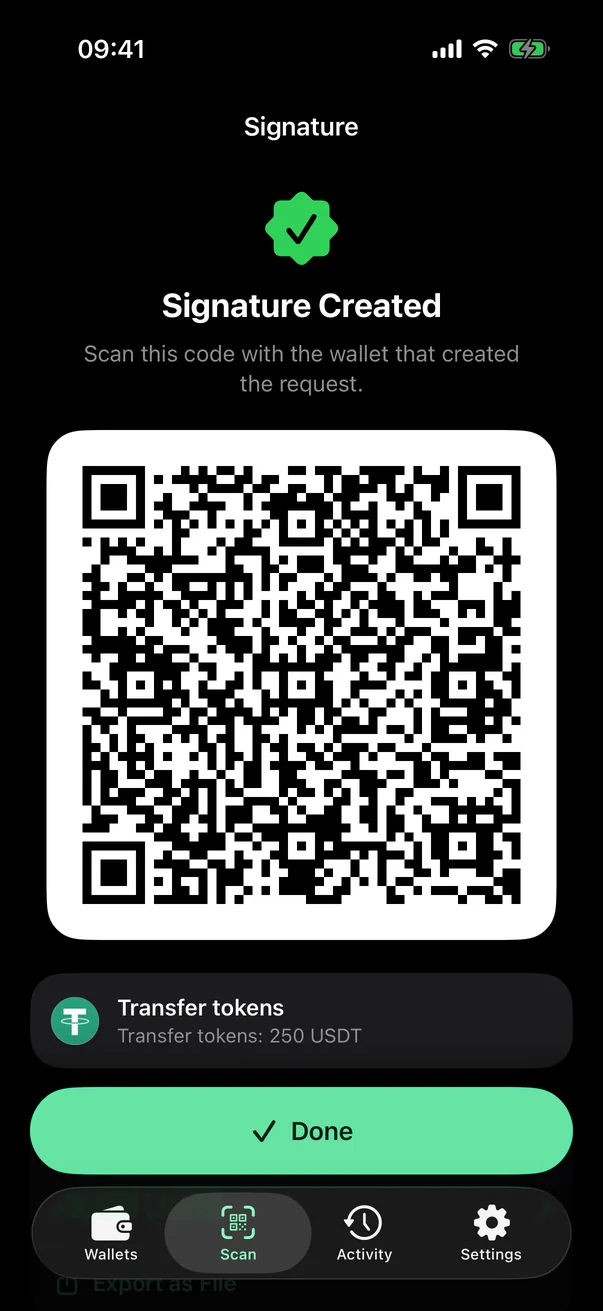
BitTool Signer muestra la firma como código QR. Escanéalo de vuelta en tu cartera para transmitir la transacción.

Firma mostrada como código QR
Copia de seguridad

Un respaldo que respeta tu secreto.

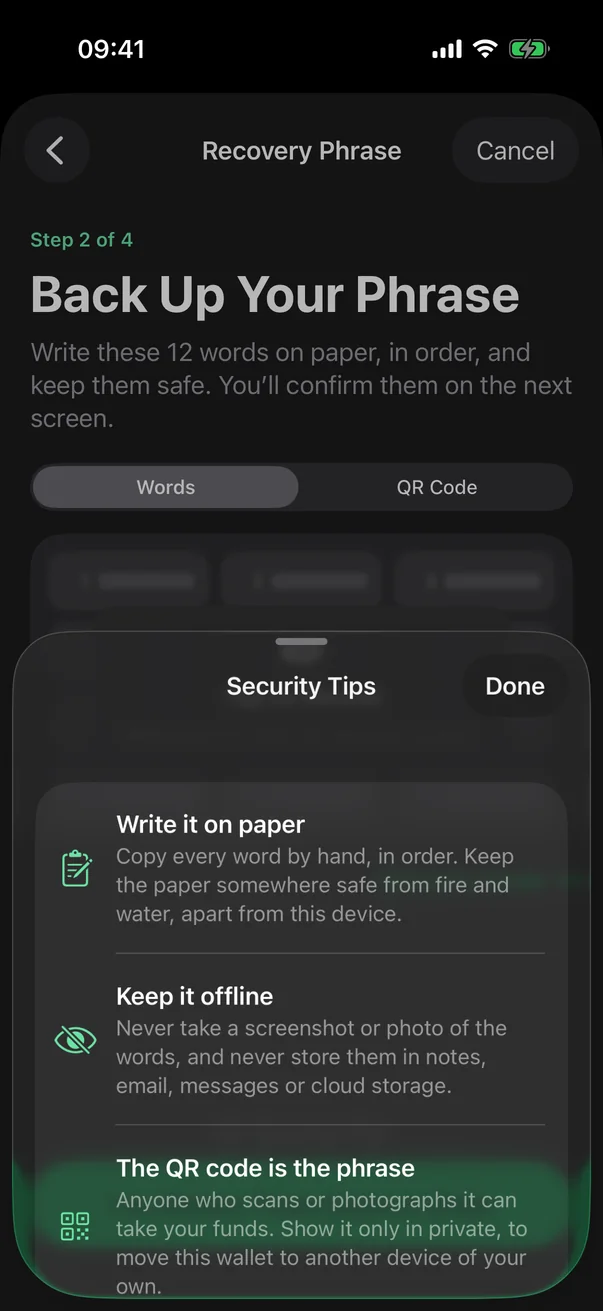
Tu frase de recuperación es la única forma de volver a acceder a una cartera. BitTool Signer te ayuda a anotarla correctamente — y la mantiene oculta el resto del tiempo.

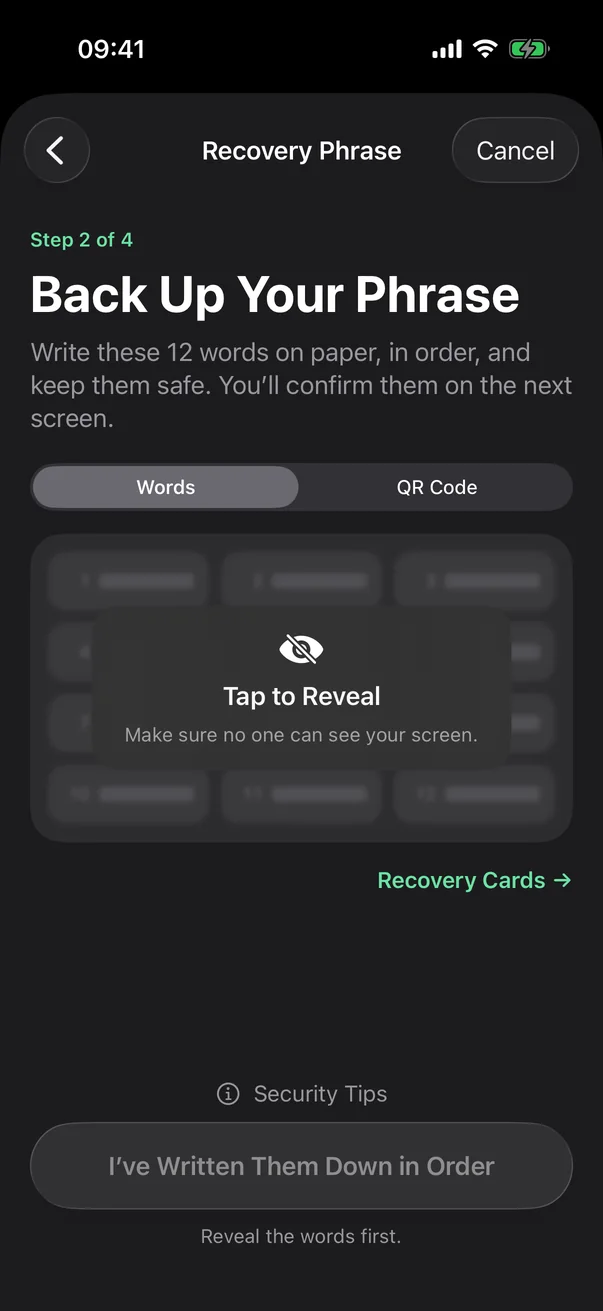
  • Oculto hasta que lo toquesLas palabras y los códigos QR permanecen ocultos, y se vuelven a ocultar cuando sales de la pantalla, cambias de app o empiezas una grabación.
  • Verificada antes de continuarCompleta en orden las palabras que faltan, para confirmar que tu copia de seguridad está completa antes de depender de ella.
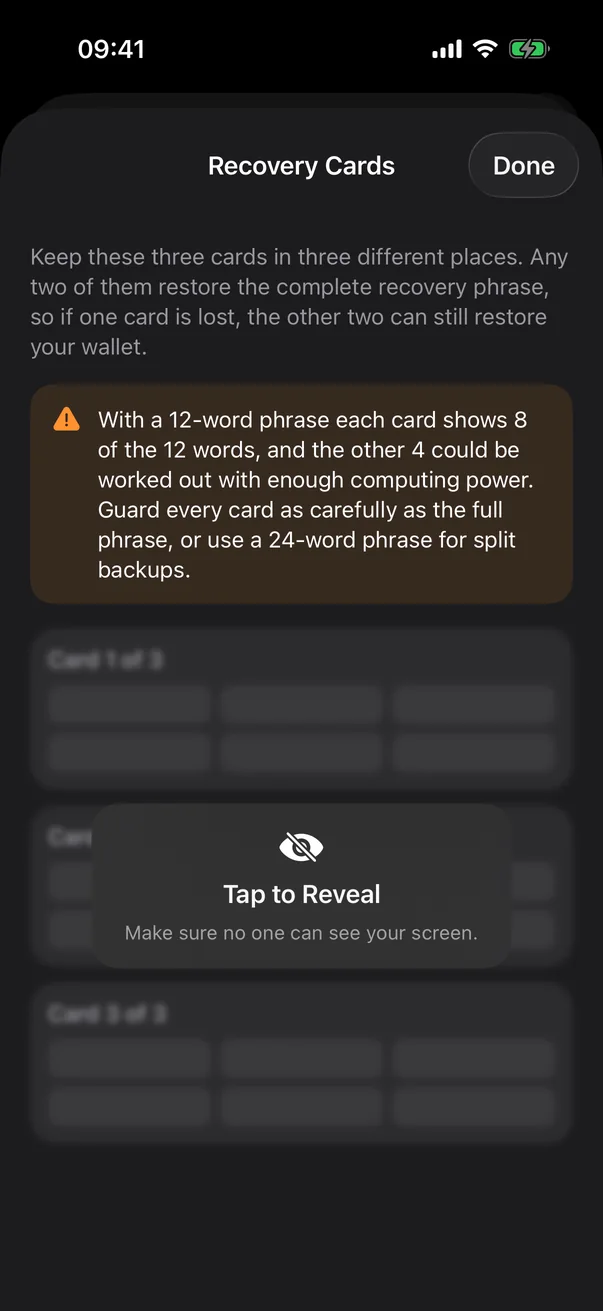
  • Tarjetas de recuperación: dos de tresDivide la frase en tres tarjetas y guárdalas en lugares distintos. Con dos cualesquiera puedes restaurar la cartera.
  • Los diez idiomas de BIP39Importa frases en inglés, chino, japonés, coreano, español, francés, italiano, checo o portugués, con validación de la suma de verificación.
Frase de recuperación oculta
Tarjetas de recuperación: dos de tres
Consejos de seguridad para la frase de recuperación
Redes

Un solo dispositivo para todas tus claves.

Bitcoin con todos los tipos de dirección habituales y multifirma, Ethereum y las principales redes EVM, TRON y Solana — todo desde una sola frase de recuperación.

Bitcoin

Native SegWit, Taproot, Nested SegWit y Legacy. Firma de PSBT y claves de cofirmante para multifirma.

Ethereum y EVM

Ethereum, BNB Chain, Arbitrum y Base. Transacciones, mensajes personales y datos tipados EIP-712.

TRON

TRX y tokens TRC-20, con el índice de dirección que necesites.

Solana

Transacciones y mensajes, con las rutas de derivación Standard, Trust y Legacy.

Compatibilidad

Funciona con las carteras que ya usas.

BitTool Signer usa estándares abiertos —BC-UR, PSBT y EIP-4527—, por lo que se vincula con BitTool Wallet y con muchas carteras populares.

Escanea para firmarVincular + firmar

Importa las claves de BitTool Signer, luego envía solicitudes mediante código QR y escanea las firmas de vuelta.

Las cuatro redes en un solo código QR
BitTool Wallet
Bitcoin
Sparrow BlueWallet Nunchuk Bitcoin Keeper BULL Bitcoin Specter Bitcoin Safe ZEUS
EVM
MetaMask Rabby imToken TokenPocket Ambire
Solana
Solflare Helium Wallet

Solo lecturaVer saldos

Importa una dirección para seguir sus saldos. Estas carteras no pueden enviar solicitudes de firma a BitTool Signer.

Bitcoin
BlueWallet Electrum
EVM
Rabby TokenPocket OKX Wallet Trust Wallet
Solana
Phantom Backpack Jupiter OKX Wallet TokenPocket
TRON
TronLink TokenPocket OKX Wallet OneKey

Elaborado a partir de la documentación pública y el código fuente de cada cartera. Aparecer en la lista no implica una recomendación ni una certificación: las carteras cambian, así que compara siempre la primera dirección antes de recibir fondos. Los nombres y logotipos pertenecen a sus respectivos propietarios.

¿Tu cartera lee los códigos QR de BitTool Signer? Envíanos los datos y la añadiremos a la lista. Cualquiera puede enviar una cartera, incluidos sus propios desarrolladores.

Enviar una cartera

Enviar una cartera

¿Tu cartera lee los códigos QR de BitTool Signer? Envíanos los datos y la añadiremos a la lista. Cualquiera puede enviar una cartera, incluidos sus propios desarrolladores.

Correo electrónico

Parasupport@bittool.com
AsuntoAdd supported wallet

Incluye al menos

  • Nombre de la carteraEl nombre tal como está publicado.
  • Sitio web oficialLa dirección que publica la propia cartera.
  • Icono de la appUn enlace a la imagen, o adjúntala. Un icono cuadrado de al menos 512 px.
  • Código fuenteUn enlace al repositorio, si la cartera es de código abierto.
  • Formatos QR admitidosCuáles de estos lee la cartera: nivel de cartera y nivel de moneda para Bitcoin, EVM, TRON o Solana.

Aparecer en la lista no es una revisión ni una recomendación. No auditamos las carteras que nos envían, y BitTool no se hace responsable de lo que ocurra a través de ellas.

Revisiones de seguridad

Revisado antes del lanzamiento. Publicado íntegramente.

El código fuente de BitTool Signer 1.0.0 fue examinado por dos revisiones de seguridad asistidas por IA en cada plataforma, cada una por separado. Ninguna encontró problemas de severidad crítica o alta; las revisiones de Android encontraron problemas de severidad media, que se detallan abajo. Los cuatro informes se publican sin editar, incluido lo que no pudieron comprobar.

BitTool Signer para iPhone · versión 1.0.0

Opus 5

19 de octubre de 2026 · etiqueta v1.0.0 · 17 páginas

Autorrevisión
0Crítico 0Alto 0Medio 1Bajo 3Informativo
  • Seis comprobaciones independientes vinculan cada firma con los bytes exactos que revisó el usuario, y se confirmaron ejecutándolas.
  • 4.000 entradas QR malformadas a propósito, y todas se rechazaron de forma segura.
  • El motor de firma se recompila idéntico byte a byte a partir del código fuente etiquetado, y la app no enlaza ningún framework de red.

Abierto, BajoLa confirmación adicional para solicitudes de alto riesgo la exige la interfaz de la app, pero todavía no el propio motor. El informe recomienda corregirlo en la 1.0.1.

Descarga el informe (PDF)
GPT-6 Astra

18 de octubre de 2026 · informe R3 · 16 páginas

Tercera ronda
0Crítico 0Alto 0Medio 1Bajo 4Informativo
  • Las frases de recuperación provienen del generador aleatorio seguro de iOS. Cualquier error detiene la creación de la cartera, sin recurrir a una alternativa débil.
  • Se verificó que están corregidos el hallazgo de severidad alta de la ronda anterior, sobre transacciones multifirma de Safe, y sus dos hallazgos de severidad baja.
  • Se superaron 210 pruebas del motor y 177 pruebas de la app; 1.509 casos de mutación del protocolo no mostraron ninguna anomalía.

Abierto, BajoUna transacción de Bitcoin que quema monedas y además devuelve cambio puede resumirse como “todas las salidas vuelven a tu cartera” en la pantalla de resultado y en “Actividad”. La propia pantalla de firma muestra correctamente la quema y su monto.

Descarga el informe (PDF)

BitTool Signer para Android · versión 1.0.0

Opus 5.5

25 de octubre de 2026 · versión publicada 1.0.0 · 8 páginas

Autorrevisión
0Crítico 0Alto 4Medio 9Bajo 11Informativo
  • No hay forma de saltarse la contraseña, ni de firmar nada que no sea la solicitud revisada y emparejada, ni ninguna vía para extraer la frase de recuperación o las claves privadas.
  • Sin permiso de Internet y sin código de red. Las pantallas no aparecen en capturas ni en Recientes, y las copias de seguridad y la transferencia entre dispositivos están excluidas.
  • Se superaron 2.075 pruebas de la app y 217 del motor, y el motor recompilado desde el código fuente es idéntico byte a byte a la copia del APK.

Abierto, MedioUn cambio de autoridad o una delegación de Solana enviados junto con una transferencia diminuta se resumen como esa transferencia (sus advertencias y la confirmación del riesgo se mantienen); el cambio de Bitcoin se acepta en cualquier índice de dirección, donde las carteras de solo lectura quizá no busquen; y la clave de firma de las versiones estaba guardada en la máquina de desarrollo. El informe recomienda corregir estos tres puntos antes de que la app proteja carteras valiosas.

Descarga el informe (PDF)

GPT-6 Astra

24 de octubre de 2026 · commit previo a la versión e7e71fb · 7 páginas

Revisión de seguimiento
0Crítico 0Alto 1Medio 1Bajo 1Informativo
  • Se verificó la corrección de tres hallazgos anteriores: controles de firma y de riesgo a prueba de superposiciones, borrado de secretos al cancelar una operación y reanudación de un escaneo QR interrumpido.
  • Solo la contraseña de la cartera autoriza una firma; el bloqueo biométrico de la app nunca lo hace, y el trabajo pendiente se descarta tras una cancelación.
  • Se superaron 1.616 pruebas de Android, el motor se recompila byte a byte y la versión publicada no tiene permiso de red.

Abierto en esa revisiónUna transferencia diminuta de Solana podía ocultar en el resumen una quema o un cambio de autoridad, y una quema de Bitcoin con cambio podía mostrarse como "todas las salidas vuelven a tu cartera". El informe aconsejó posponer la publicación general para carteras valiosas. La revisión posterior de Opus 5.5 sobre la versión publicada confirmó corregidos los casos de quema; el del cambio de autoridad sigue siendo su primer hallazgo de severidad media.

Descarga el informe (PDF)

Son revisiones asistidas por IA, no auditorías de una empresa de seguridad, y las revisiones de Opus provienen de la misma familia de modelos que escribió gran parte del código. Ambas apps comparten un mismo motor de firma, así que los hallazgos sobre el motor de las revisiones de Android también se aplican a la app de iPhone. Todavía no se ha hecho una auditoría independiente de terceros. Todos los hallazgos y cómo verificar el motor por tu cuenta

Código abierto

No confíes. Verifica.

BitTool Signer es de código abierto en ambas plataformas: las apps, el motor de firma sin conexión que comparten y los datos de tokens. Lee lo que hace con una frase de recuperación y luego compila el motor por tu cuenta para compararlo con la copia que instalaste.

security-model.txt
# BitTool Signer · how a wallet is protected
networknone# no networking code
vault.kdfPBKDF2-HMAC-SHA256# 600,000 rounds
vault.cipherAES-256-GCM# two layers
device.keyKeychain · Keystore# this device only
backupsexcluded# cloud and computer
signingfresh JS context# per request
authorizationper signature# wallet password
app.lockbiometrics# optional
screenhidden# app switcher, recording
clipboardlocal, 2 min# no Handoff

Lleva tus claves fuera de línea hoy mismo.

Instala BitTool Signer en un iPhone o teléfono Android de repuesto, activa el modo Avión y vincúlalo con BitTool Wallet.

¿Prefieres el APK?

Descarga BitTool Signer para Android directamente desde aquí: para un teléfono sin Google Play o para comprobar el archivo antes de instalarlo. La app nunca se actualiza sola; instala cada versión nueva de la misma forma.

Descargar el APK BitToolSigner-1.0.0-1000001.apk · 20.8 MB
SHA-256 del archivo APK109dbf5c622ee77672904c34a10229df3c9b0eac45b07096c510b1e1e169c2a4
SHA-256 del certificado de firmaaf41ed101765393ae89038eb4c6fc7fa96d930f6fcd76b881437a39b5a9e4631

Comprueba ambos en una computadora antes de instalar: shasum -a 256 muestra el hash del archivo y apksigner verify --print-certs, el certificado. El certificado nunca cambia entre versiones, y Android solo instala una actualización que lleve el mismo. Después de instalar, también lo muestra Configuración › Totalmente de código abierto › Esta versión.

Cómo verificar el APK y su motor de firma
Preguntas frecuentes

Acerca de BitTool Signer

¿BitTool Signer es una cartera de hardware?

No. Es una app que mantiene tus claves y la firma en un teléfono que tú controlas. Para el máximo aislamiento, usa un teléfono dedicado que permanezca en modo Avión y no se use para nada más — BitTool Signer está diseñada exactamente para esa configuración.

¿Qué necesito para empezar?

Un iPhone con iOS 17 o posterior y un código de acceso, o un teléfono Android con Android 8.0 o posterior y bloqueo de pantalla, además de una cartera de solo lectura en otro teléfono — BitTool Wallet o cualquiera de las carteras compatibles de la lista anterior. El código o el bloqueo de pantalla son obligatorios porque la clave de cifrado se guarda en el Keychain de iOS o en el Keystore de Android de ese teléfono únicamente.

¿BitTool Signer transmite transacciones?

No. Solo firma. Tu cartera de solo lectura transmite la transacción firmada y muestra su confirmación.

¿Y si pierdo el teléfono?

Restaura la cartera con tu frase de recuperación en otro dispositivo — en BitTool Signer o en cualquier cartera compatible con BIP39. El archivo cifrado del teléfono, a propósito, no es una copia de seguridad portátil.

Olvidé la contraseña de mi cartera. ¿Pueden restablecerla?

Nosotros no podemos, ni nadie más, pero puedes restablecerla tú mismo con tu frase de recuperación. Elige «Importa una cartera» e introduce la frase (y su passphrase BIP39, si configuraste una): BitTool Signer reconoce la cartera que ya está en este teléfono y te ofrece «Restablecer la contraseña». La frase es la prueba, así que no necesitas la contraseña anterior. Solo cambia la contraseña; la cartera conserva su nombre, direcciones, carteras vinculadas e historial.

¿Por qué iOS pregunta por los datos inalámbricos?

En los iPhone vendidos en China continental, iOS pregunta por el acceso a Wi-Fi y datos celulares la primera vez que se abre cualquier app. Elige “No permitir”. BitTool Signer nunca necesita conexión, y nada deja de funcionar.

¿Se ha auditado BitTool Signer?

La versión 1.0.0 tuvo dos revisiones de seguridad asistidas por IA en cada plataforma, todas publicadas íntegramente. Ninguna encontró problemas de severidad crítica o alta; los hallazgos de severidad media y baja se muestran abiertamente, incluidos los que siguen abiertos. No son auditorías de una empresa de seguridad: todavía no se ha hecho una auditoría independiente de terceros.

¿Google Play o el APK?

Ambos son BitTool Signer para Android, publicados por nosotros. Google Play lo instala y actualiza por ti. El APK sirve para un teléfono sin Google Play o para comprobar el hash del archivo y el certificado de firma antes de instalarlo; nunca se actualiza solo. Elige uno: Android solo instala una actualización sobre una copia firmada con el mismo certificado, así que ten a mano tu frase de recuperación antes de cambiar.

¿BitTool Signer recopila algún dato?

Ninguno. No hay registro, telemetría, analítica, informes de fallos ni publicidad — y no hay código de red con el que enviar nada. Consulta la política de privacidad de BitTool Signer.