BitTool WalletBitTool SignerSeguridadDesarrolladoresCódigo abiertoDescargar
Para reseñadores y desarrolladores

Conoce BitTool
a fondo.

Dos apps móviles con funciones distintas. Empieza por los datos del producto, revisa la evidencia y prueba el flujo por tu cuenta.

Actualizado el 30 de octubre de 2026 · Recursos en inglés · Sin registro

Datos del producto

El firmador y la cartera.

Ambas son apps gratuitas para iPhone y Android. Las comisiones de red de la blockchain se siguen aplicando cuando una cartera en línea transmite.

Teléfono dedicado sin conexión

BitTool Signer

Revisa y firma solicitudes de transacción en un teléfono aparte. Las solicitudes llegan por QR y las firmas vuelven por QR a una app compañera en línea.

Función
Las claves de firma permanecen en el dispositivo de firma dedicado. La app compañera se encarga de la red y de transmitir.
Plataformas
iOS 17+ · Android 8+
Versiones de referencia
iOS 1.0.0 · Android 1.0.0 (1000001)
Código fuente
El repositorio de iOS tiene licencia MIT. El código de Android es público; estos materiales no afirman nada sobre su licencia.

Es una app en un teléfono común, no un dispositivo de hardware diseñado para ello. Admitir el protocolo no garantiza compatibilidad con todas las apps compañeras.
Cartera en línea y compañera

BitTool Wallet

Envía y recibe cripto desde tu teléfono. Úsala como cartera caliente o vincúlala con BitTool Signer para que otro dispositivo autorice las firmas.

Redes
Bitcoin, Ethereum, BNB Chain, Arbitrum, Base, TRON y Solana. Incluye compatibilidad con WalletConnect.
Plataformas
iOS 18+ · Android 8+
Versiones de referencia
iOS 1.1.0 · Android 1.1.0 (1010000)
Código y revisión
Aquí no se afirma que Wallet sea de código abierto ni que tenga una auditoría independiente. La licencia y los resultados de prueba de Signer no se aplican a Wallet.

En modo cartera caliente, este teléfono guarda sus claves de firma. Vinculada con Signer, Wallet funciona como compañera en línea de solo lectura.

Datos al 30 de octubre de 2026. Antes de probar, consulta la ficha actual de la tienda, los requisitos del dispositivo y la versión instalada.

La evidencia y su alcance

Qué se ha comprobado.

Estas comprobaciones locales cubren motores concretos de Signer y el paquete de Android publicado. Se hicieron con ayuda de IA y no son una auditoría de seguridad independiente.

Motor de la versión de iOS

210 / 210 pruebas superadas

El motor JavaScript de v1.0.0 se recompiló desde el código de la versión y coincidió con el paquete del repositorio.

Ver el código de la versión

Motor de la versión de Android

217 / 217 pruebas superadas

El motor de android-v1.0.0 recompilado coincidió con el paquete del repositorio y con el archivo dentro del APK descargado.

Ver el código de la versión

Motor del APK en una VM de Node

8 / 8 comprobaciones superadas

Seis casos seleccionados de PSBT/UR de Bitcoin y dos rechazos esperados. La VM usó la fuente de aleatoriedad de Node, no el puente nativo del teléfono.

Ver los resultados medidos

También se comprobó

El APK de Android 1.0.0 de descarga directa superó la verificación de APK Signature Scheme v2/v3. Su certificado coincidió con la referencia del editor y su manifiesto no contiene el permiso INTERNET.

Lo que esta evidencia no cubre

Para este paquete no se hicieron pruebas en dispositivos reales, de cámara, biometría, puente nativo ni apps compañeras. No se recompiló un APK/AAB completo ni se inspeccionó ningún IPA del App Store.

Los hashes de los motores de iOS y Android son distintos. Sus pruebas de regresión se solapan: no son 427 pruebas únicas. Recompilar el motor e inspeccionar el paquete no demuestra la reproducibilidad completa de la app ni todo su comportamiento en ejecución.

Descargar versiones exactas, hashes y limitaciones (en inglés)
Antes de evaluar

Lee el contexto de seguridad.

El código disponible, las pruebas automáticas y las revisiones asistidas por IA son evidencia útil. Cada una tiene límites.

Revisiones publicadas y divulgaciones

Revisiones públicas, no una auditoría independiente

Las revisiones publicadas están asistidas por IA. El editor declara que la misma familia de modelos que participó en algunas revisiones también escribió gran parte del código. No se afirma ninguna auditoría de una empresa de seguridad independiente.

Los hallazgos abiertos siguen visibles

Los materiales revisados de la 1.0.0 incluyen problemas sin resolver sobre los resúmenes de cambios de autoridad en Solana, la detección de direcciones de cambio de Bitcoin, los valores nativos en los resúmenes guardados de EVM/TRON y el almacenamiento de la clave de versiones de Android en la máquina de desarrollo. Esto último no prueba que la clave se haya filtrado.

Algunos hallazgos del motor compartido también afectan a iOS. Las comprobaciones anteriores no los resuelven. Al evaluar una versión más reciente, consulta el estado actual de los hallazgos y las revisiones afectadas.

La compatibilidad requiere un ciclo completo real

Importar una dirección o vincular una cartera de solo lectura no demuestra la construcción de la solicitud, la revisión, la firma ni la verificación de la respuesta. Nuestra matriz de dispositivos está en blanco: las 12 combinaciones previstas están marcadas como Not run (no ejecutadas).

Leer el protocolo y el alcance de la compatibilidad (en inglés)
Empieza una evaluación

Un plan de prueba, no un veredicto.

Registra las versiones, dispositivos, solicitudes y resultados exactos. Conserva los fallos y las limitaciones junto a las comprobaciones exitosas.

Usa datos sintéticos. No transmitas.

La versión de firma de Bitcoin inspeccionada solo funciona en mainnet y rechaza testnet. Los datos de prueba de Bitcoin incluidos usan sintaxis de mainnet, claves de prueba públicas y entradas inventadas. Nunca envíes fondos a estas claves ni transmitas estas transacciones. Esta prueba no usó fondos ni UTXO reales; no se afirma nada sobre la actividad histórica de las direcciones públicas.

ZIP · en inglés

El paquete para reseñas

Resumen del producto, procedimiento de evaluación, notas de verificación, matriz de dispositivos en blanco, seis datos de prueba públicos e ilustraciones oficiales.

Descargar el paquete
Markdown · en inglés

Pasos de prueba repetibles

Preparación, datos públicos de vinculación, revisión de solicitudes, verificación de firmas, cancelación y casos negativos.

Descargar el procedimiento
JSON · plantilla vacía

Tu matriz de dispositivos

Registra por separado cada teléfono, sistema, versión de la app compañera, red y formato de solicitud. Una fila prevista no es una afirmación de compatibilidad.

Descargar la matriz

Para detalles de integración, consulta el inicio rápido para desarrolladores y los vectores de prueba documentados del protocolo. No se incluye un video de demostración: no se grabó ninguno para este paquete.

Material gráfico

Muestra el producto correcto.

Usa estas imágenes para ilustrar tu cobertura. Mantén exactos los nombres de producto y el contexto, y no sugieras un respaldo.

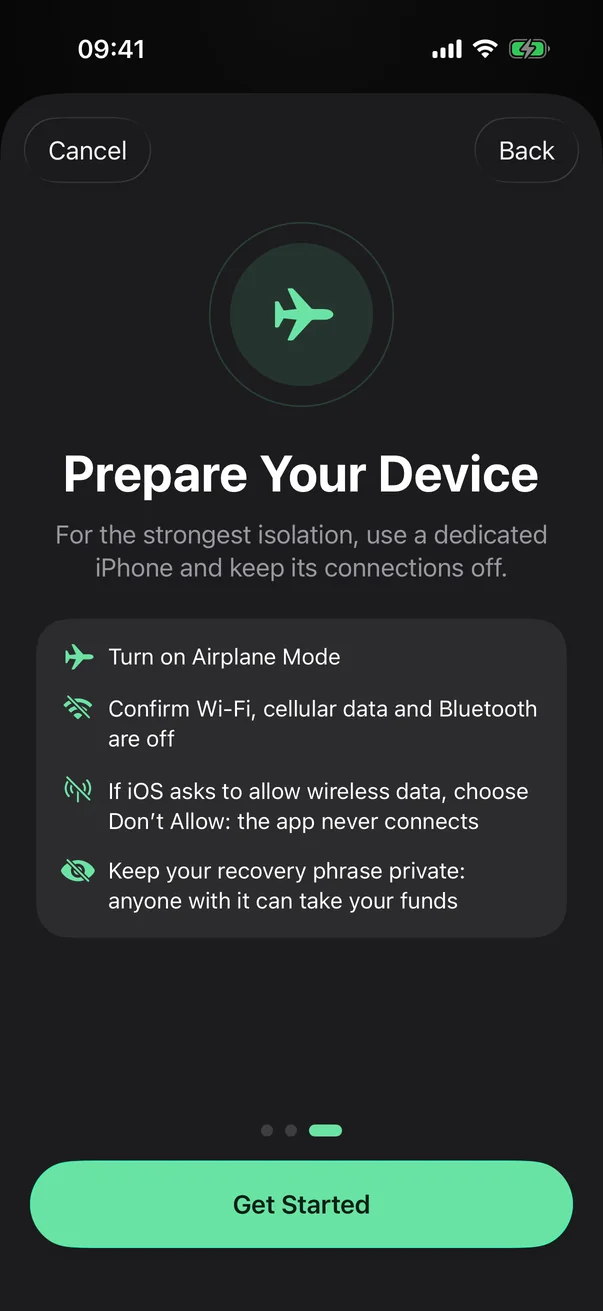
Guía de preparación de Signer, ilustración del simulador
Signer · PreparaciónIlustración de la interfaz
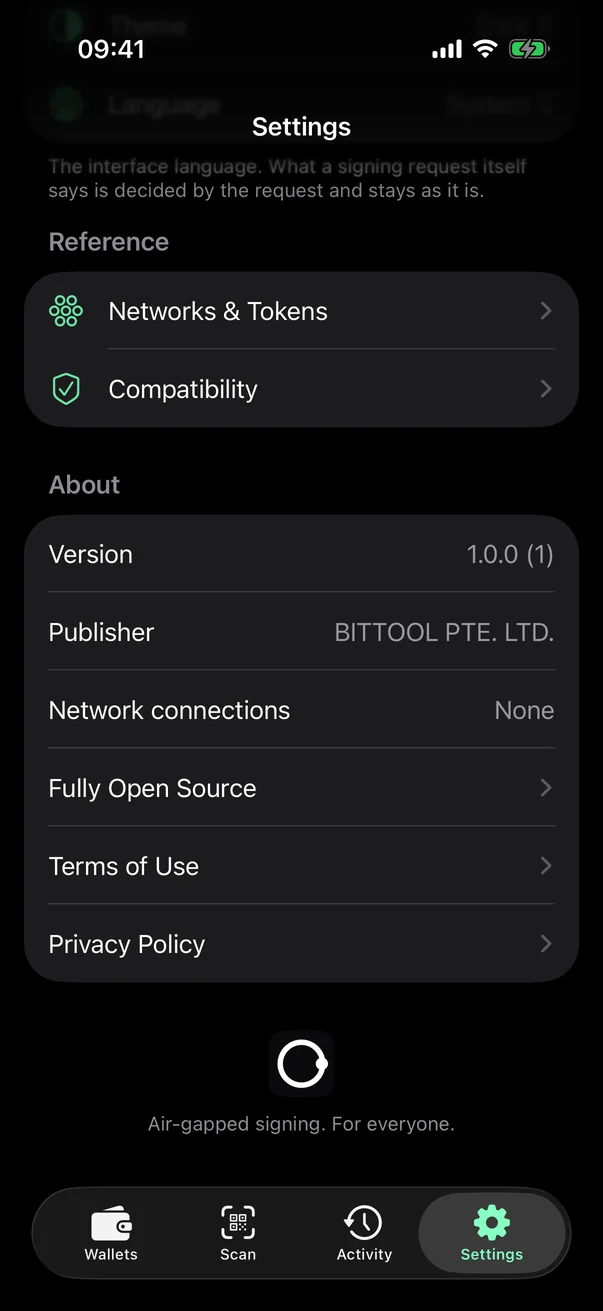
Ajustes de Signer, ilustración del simulador
Signer · AjustesIlustración de la interfaz
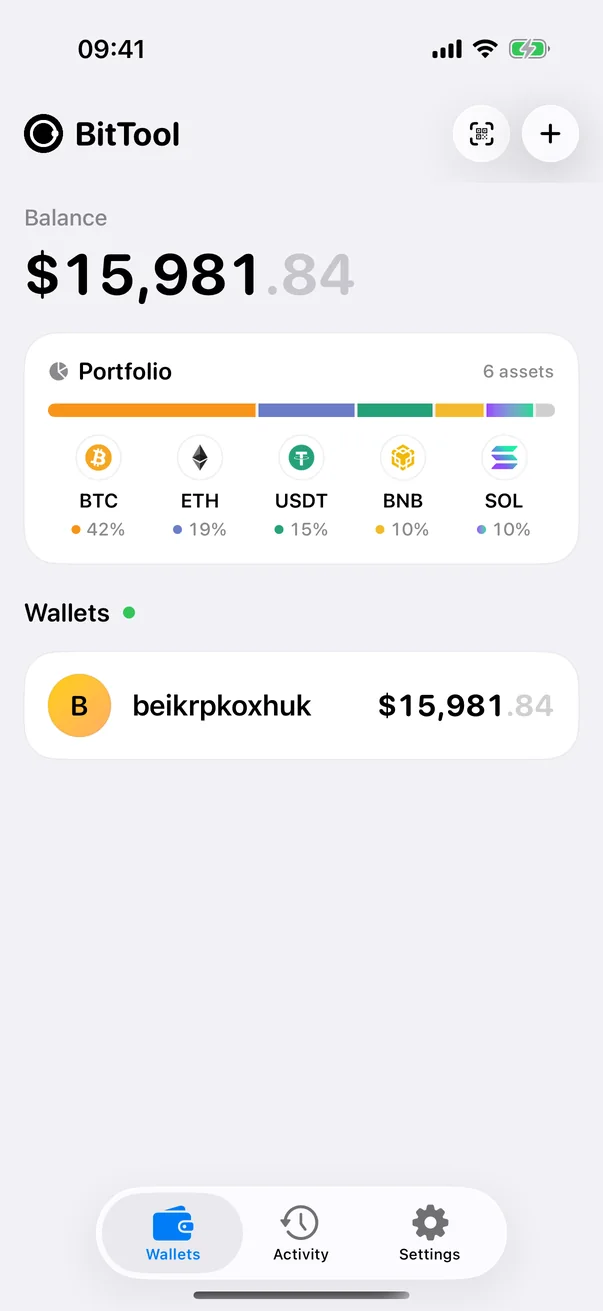
Cartera de Wallet con saldos de ejemplo
Wallet · CarteraSaldos de ejemplo
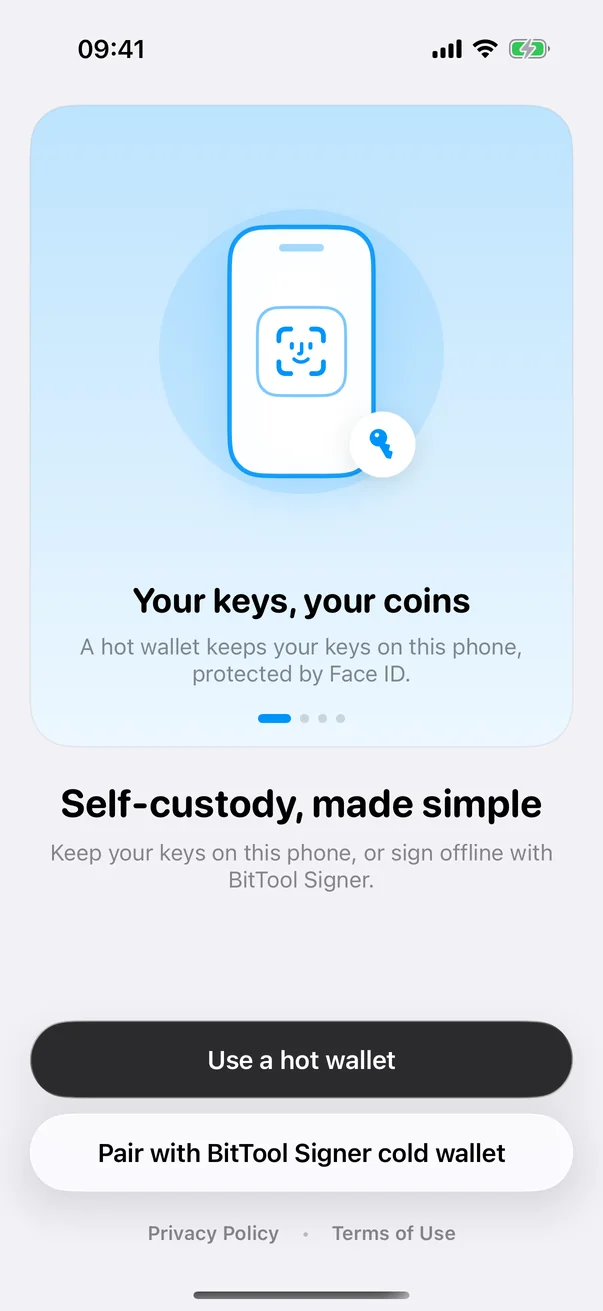
Opciones de Wallet: cartera caliente o vinculación con Signer
Wallet · ConfiguraciónDos modos distintos

Haz clic en una imagen para descargar su WebP original. Estas capturas oficiales se tomaron en un simulador de iOS. Los saldos de Wallet son datos de ejemplo. Las imágenes de ajustes y preparación de Signer muestran iconos de estado de Wi-Fi; ilustran la interfaz y no prueban que un dispositivo físico esté sin conexión.

Preguntas técnicas y editoriales

Cuéntanos lo que encuentres.

Tú decides si pruebas o publicas, qué concluyes y qué deficiencias informas. Estos materiales no ofrecen ningún pago ni piden una cobertura favorable.

tomtan@bittool.com

Tom | BitTool
BITTOOL PTE. LTD.

21 Woodlands Close, #04-30
Primz Bizhub, Singapore 737854